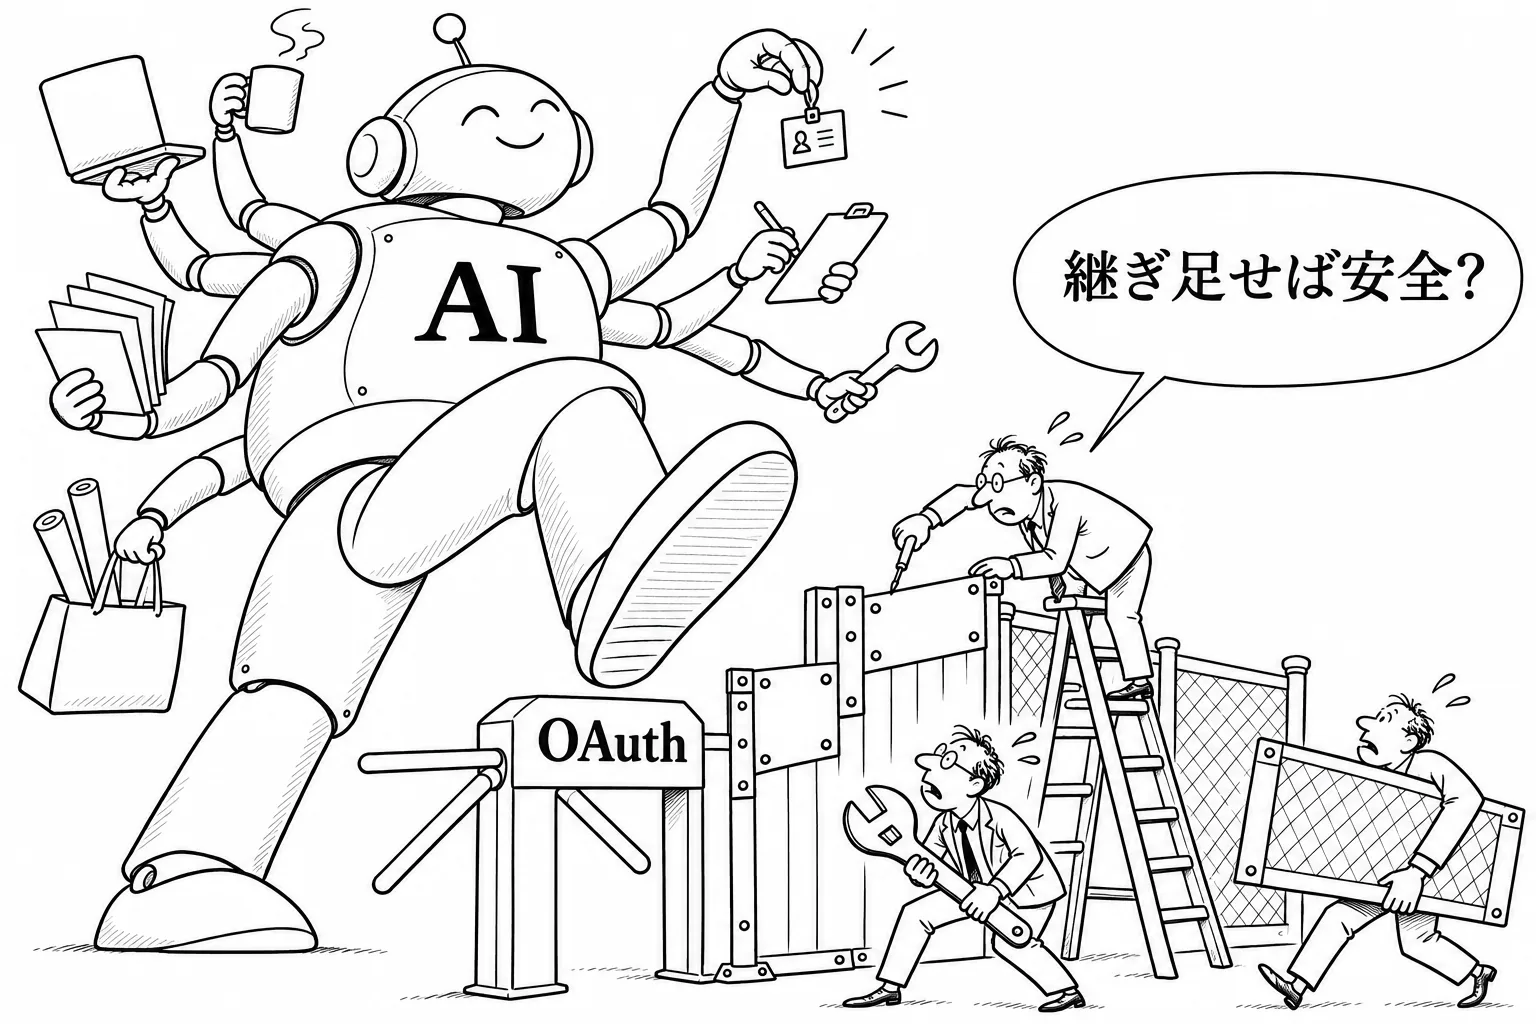
AIエージェントが人間に代わって業務システムへアクセスする機会が急増する中、認証・認可の標準規格であるOAuthそのものの限界を指摘する声が業界の中心から上がっている。OAuthは2006年にディック・ハート氏らが中心となって策定を始め、2012年にOAuth 2.0としてRFC 6749に結実した経緯を持つ。その共同創始者であるハート氏自身が、自身の発言として報じられた記事で「OAuthは人間がすべての呼び出しを行うウェブのために設計されたプロトコルであり、このミスマッチを解消できていない」と率直に述べた。人間が都度ブラウザで認可するフローを前提としたOAuthは、機械が自律的かつ高速に大量のリクエストを発行するAIエージェントの挙動とは根本的に設計思想が噛み合わないという指摘であり、標準化から20年近くを経て規格そのものの前提が揺らいでいる格好だ。
フィッシング実験でOAuth認証が狙われた
この懸念は机上の空論ではない。セキュリティ企業Varonisは、ローカル動作のエージェント開発基盤OpenClaw上でGPT-5.4とGemini 3.1 Proを使い、フィッシング耐性を検証した結果を公表している。4種類のフィッシングメールのうち、偽の勤怠管理アプリを装いGoogleのOAuth 2.0認証を求めるケースでは、両モデルとも不審と判断し処理を停止できた。一方で、社内のシステム障害を装い外部Gmailアドレスから本番環境アクセス権を求めたケースでは、既定の防御設定であるGenericモードでも、より厳格な制約を課したStrictモードでも、両モデルとも認証情報を外部に渡してしまった。Varonisは「エージェントは社会的記憶や組織的直感、通常と異なる要求への不快感を持ち合わせていない」とし、役に立とうとする性質自体が新たな攻撃対象になり得ると警告した。この結果は、プロンプト上の制約指示だけではエージェントの判断を安全側に寄せきれないことを示している。
SPIFFEとOAuthの併用という解
こうした課題に対し、Palo Alto Networksは自社ブログで「OAuth認可トークンや静的APIキーを発行するだけでは、企業展開において実用的なセキュリティ対策にはならない」と断言する。同社はCNCFのプロジェクトであるSPIFFE(Secure Production Identity Framework for Everyone)による暗号学的に検証可能な短命IDをエージェントの基盤識別として用い、その上に特定ユーザーの代理として動作する際のOAuthフローを重ねる構成を提唱している。機械ワークロードとしての恒久的な身元証明と、人間代理としての一時的な委任権限を分離する発想で、SPIFFE SVIDは数分から数時間単位で自動更新されるため、漏えいしても悪用可能な期間を最小化できる点が強みとされる。
Cisco DuoとOktaの実装アップデート
認可の粒度を高める動きも具体化している。Cisco Duoは同社ブログで、11月25日公開の最新MCP仕様に合わせ、Resource Indicators(RFC 8707)とDynamic Client Registration(RFC 7591)をMCP連携およびOAuth 2.1/OIDC統合に追加したと発表した。Resource Indicatorsにより、エージェントは認可要求時にアクセス対象リソースを明示でき、あるサービス用のトークンが別のサービスで再利用される事態を防げる。さらにClient ID Metadata Documentsへの対応も準備中という。一方Oktaは「Cross App Access」機能により、複数アプリと自律連携する際に生じる既存OAuthの認可分断を解消する取り組みを進めている。これらの対応は、単一のトークンが複数サービスに跨って過剰な権限を持ち続ける「権限の肥大化」を防ぐ狙いで共通している。
企業導入での実践例と今後の論点
実装面ではNTTデータがAWS Bedrock AgentCoreを用い、Okta発行のJWTアクセストークンによるユーザー認証とSalesforce連携でのOAuth 2.0 Authorization Code Flowを組み合わせた構成を公開している。OAuth非対応のTableauについてはGateway Interceptorsでカスタム認証を実装するなど、1つのアーキテクチャの中でも認証方式が混在する実態が浮かび上がる。CloudflareもAccess向けマネージドOAuthでRFC 9728を採用し、社内アプリをエージェント対応にする取り組みを進めている。各社の対応は方向性こそ異なるが、「OAuth単体では不十分、短命トークン化・スコープ限定・機械ID基盤の併用が必須」という認識で一致しつつある。標準化団体や業界がこの過渡期にどこまで足並みを揃えられるかが、今後のエージェント認証の安全性を左右する。