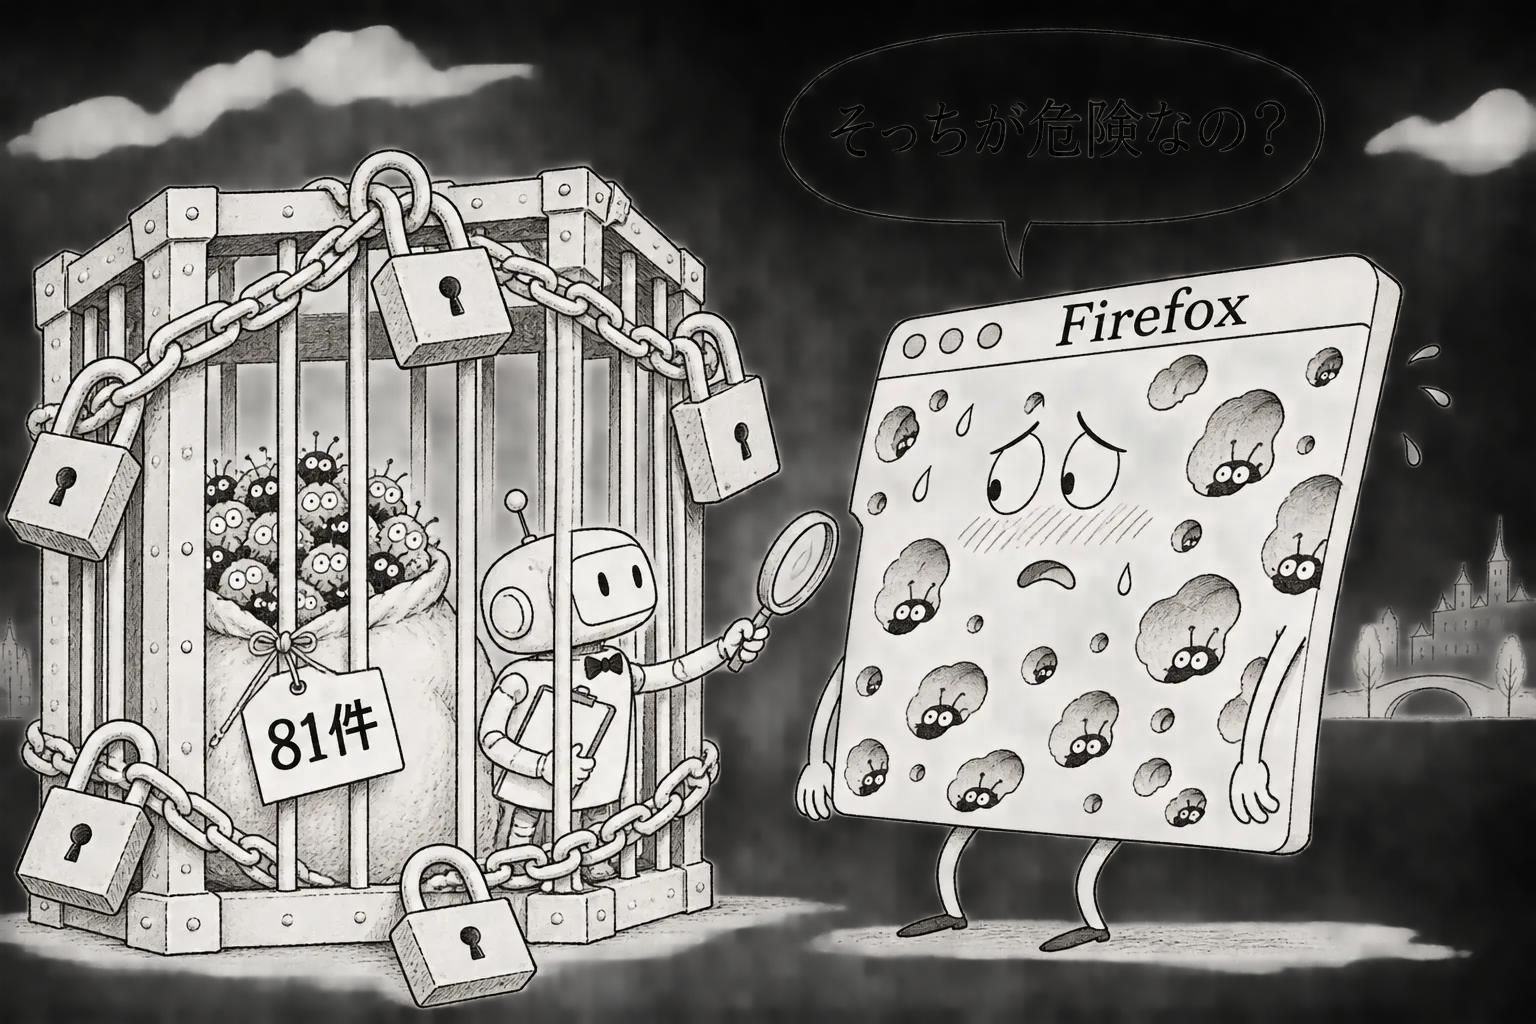
OpenAI が、サイバーのセキュリティに特化したモデル『GPT-6 Cyber』を、限られた顧客に出したとFortune が11月5日に報じた。相手は、OpenAI のサイバーのモデル Daybreak Red(攻める側の立場で守りを試すための、使える人を絞ったモデル)の顧客のうち、選ばれたところだけだという。OpenAI の社内の安全の基準では、サイバーの危険の度合いが最上位の『Critical』とされている。ブラウザの Firefox で、それまで知られていなかった深刻な欠陥を81件見つけたとも報じられている。OpenAI のX の投稿(投稿の番号から計算すると11月5日17時ごろ、UTC)と発表のページは読めておらず、点数と数字はすべて Fortune の報道による。
日本の会社にとって:このモデルを日本の会社がすぐ使える見込みは、いまのところ薄い。ただ、AI が欠陥を見つける速さが上がるほど、ブラウザや業務ソフトの更新は増え、攻める側が修正から攻撃を作るまでの時間も縮む。社員の端末の Firefox や Chrome を、何日で最新にできているかを確かめておく価値がある。
報じられた中身と、確かめられていないこと
Fortune の報道で分かるのは、次の3点である。1つ目は、モデルの名前が GPT-6 Cyber で、セキュリティに特化していること。2つ目は、出す相手を Daybreak Red の顧客のうち選んだところに絞ったこと。3つ目は、Firefox で未知の深刻な欠陥を81件見つけたとされることである。Fortune は、AI を使ったサイバー攻撃への警戒が強まるなかでの発表、と位置づけている。
一方で、分かっていないことも多い。81件を Mozilla(Firefox を作る団体)が確かめたのか。番号を付けて直したのか、まだ直していないのか。GPT-6 Cyber が GPT-6 Astra と同じ重みで、断る範囲を緩めただけなのか、別に学習させたのか。値段はいくらか、どの基準で相手を選んだのか。こうした点は、一次情報で確かめられていない。
『Critical』は、OpenAI の基準でいちばん上の段
OpenAI は、モデルの危険を Preparedness という社内の枠組みで段階に分けている。『Critical』はその最上位で、サイバーの分野では、深刻な被害につながりうる力を持つと会社自身が見ていることを示す。
OpenAI のモデルがサイバーで『Critical』とされるのは、これが初めてではない。10月30日に審査を通った組織だけに出した生物学向けの GPT-Rosalind-6 のシステムカード(一次情報)は、GPT-6 Astra と同じ重みを使い、サイバーを『Critical』としていた。10月26日の GPT-6.1 Terra の補遺も、サイバーを『Critical』としている。新しいのは、その最上位の力を、守りを試すために正面から使わせる専用のモデルとして出したことである。
なぜ選んだ相手だけなのか
Daybreak Red は、もともと利用を限ったモデルである。11月4日には、米政府向けのクラウド AWS GovCloud(US-East)で使えるようになった(一次情報)。GPT-6 Cyber を、その顧客の中からさらに選んだ相手にだけ出したということは、OpenAI が、このモデルを一般の開発者に出すには危ないと見ている表れと読める。
この出し方は、ほかの大手とも重なる。Google の Gemini 4 Carbon は、今も Fairwind という枠で選ばれたサイバーの守り手と、信頼できる相手にしか使えない。Anthropic は、10月6日に始めた利用の審査の仕組みで、最上位のモデル Claude Mythos 5.1 を、守り、攻めの試験、重要インフラの3段階に分けて出している。最も強いサイバーの力は、審査した相手にだけ渡すという形が、業界の標準になりつつある。生物の版で使った『主力のモデルの制限を、選んだ相手に向けて緩めて売る』というやり方を、OpenAI がサイバーでもとったかどうかは、まだ分からない。
Firefox の81件をどう読むか
Firefox は、AI のサイバーの力を測る場として、すでに注目されていた。Epoch AI は10月下旬、誰でも手に入るオープンウェイトのモデル GLM 5.3 で、Firefox の公開された修正から、動く攻撃のコードを作れたと報告した(一次情報)。6つの版すべてで、利用者に更新が届く前に成功し、費用は1版あたり約1,000ドルだった。これは、すでに直した欠陥を突く話である。
報道のとおりなら、GPT-6 Cyber はその先を行く。直す前の、誰も知らなかった欠陥を、81件まとめて見つけたことになる。守る側が先に見つけて直せれば、攻撃を防げる。逆に、同じ力が攻める側に渡れば、知られていない穴を突く攻撃(ゼロデイ攻撃)が増える。OpenAI が使う相手を絞る理由も、ここにある。
ただし、81という数を額面どおりに受け取るのは早い。AI が見つけた欠陥の候補には、重さを見誤ったものや、重なっているものが混じりうる。Mozilla の確認と、修正の記録が出るまでは、報道の数字として読む必要がある。
これから確かめること
OpenAI の発表のページとシステムカードが読めれば、点数と、Preparedness の評価の中身を確かめられる。Mozilla が、81件の修正と番号をいつ出すかも焦点になる。GPT-6 Cyber が、ほかの顧客や政府にどこまで広がるのか。そして、限った相手に出すという線引きが、攻める側への流出をどこまで防げるのか。どれも、まだ答えは出ていない。