GMOインターネットのクラウドサービス「お名前.com デスクトップクラウド」で不正アクセスが起き、影響の可能性があるサーバーは26,739件にのぼる。これは被害が確認された数ではなく、保存されていた情報が影響を受けた可能性がある数だ。その情報には、取引ツールに保存された FX の取引口座のログイン情報が含まれる。
10月21日以降、利用者から、取引口座で身に覚えのない操作があったという報告が GMO に寄せられた。共同通信は10月25日、大阪府の会社員が一晩で約180万円を失った(残高約300万円が約120万円に)と報じた。被害の総額と件数は公表されていない。
何が起きているか — 預けた Windows に置いた口座の鍵
このサービスでは、クラウド上の Windows を借りて、手元のパソコンを消していても FX の自動売買ソフト(MT4・MT5)を24時間動かせる。ITmedia NEWS(10月21日)は、料金は月2,640円から、契約は累計20万以上と報じている。
構造は3段になっている。手元のパソコンからクラウドの Windows(MT4/MT5、EA=自動売買のプログラム、保存したログイン情報)につなぎ、そこから FX 会社のサーバーで取引する。お金があるのは FX 会社の側で、クラウドの Windows に置いてあるのは「口座に入る鍵」だ。
無人で動かすには、鍵を置いておくしかない。MT5 は「パスワードを保存」にすると、起動時に最後の口座へ自動で接続する(MetaQuotes の公式ヘルプ)。毎回ログアウトする運用は自動売買と両立しないので、守りの中心は「鍵を盗まれても被害を小さくする」ことになる。
GMO の発表による時系列
GMO の発表は、GMOインターネットとお名前.com の告知ページに順に出ている(第2報、第3報、第4報、第5報、第6報(英語版)、第7報)。以下の第◯報は、GMO が付けている番号だ。
- 10月19日: 利用者の問い合わせを受けて調査を始めた(第2報・第3報)。
- 10月20日: 一部の利用者のサーバー環境に、第三者の不正なプログラムが置かれているのを確認した。新規の申し込みとコントロールパネルを止めた。
- 10月21日 4:00: 全プランのサーバーを順に止め始め、第1報を出した。
- 10月21日以降: 取引口座で身に覚えのない操作があったという報告を受けた。
- 10月22日: 警察に相談した。
10月24日 11:50 の第4報で、GMO は自社のシステムの問題を認めた。持ち出された情報の種類と人数は書かれていない。
本サービスのシステムにセキュリティ上の問題が存在し、本サービスの環境に対する不正なアクセスと、お客様の情報が外部に持ち出された事実を確認しております。
GMOインターネット「お名前.com デスクトップクラウド」に関する第4報
第4報によると、攻撃者とみられる者は金銭を要求し、国内外の70を超える証券会社・FX 会社などの口座で不正な取引を続けると脅した。GMO は支払わず、警察のサイバー犯罪の部署に届けた。第7報では、第1報の時点で約80億円の要求があったと説明している。
第7報(10月26日)によると、GMO は攻撃者とみられる者から、10月27日 12:00に利用者の情報を公開し、ランサムウェア攻撃を行うという予告を受けた。これは予告で、実行は確認されていない(本稿の確認時点は10月27日 9:00)。政府の関係機関には、能動的サイバー防御に関する措置の実施を含めて要請を進めるとしているが、措置が発動されたとは書かれていない。
代表の熊谷正寿氏は10月25日のブログで謝罪し、社内のホワイトハッカーが事前にこのサービスの改善点を現場に指摘していたと説明した。現場は指摘を受け入れて対策を始めていたが、サービスの継続などとの兼ね合いで対応の深さと速さが足りず、そこを突かれたという。いつ・何を指摘したかは書かれていない。
GMOクリック証券は10月26日、不正アクセスはデスクトップクラウドで起きたもので、同社の取引サービスで起きたものではないと発表した。GMOインターネットと GMOクリック証券は別の会社だ。
現時点において、本件に関連したお客さまの口座における不正な操作は確認されておりません。
GMOクリック証券「お名前.com デスクトップクラウド」への不正アクセスに関するお知らせ
サーバーを止めても、パスワードを変えても終わらない理由
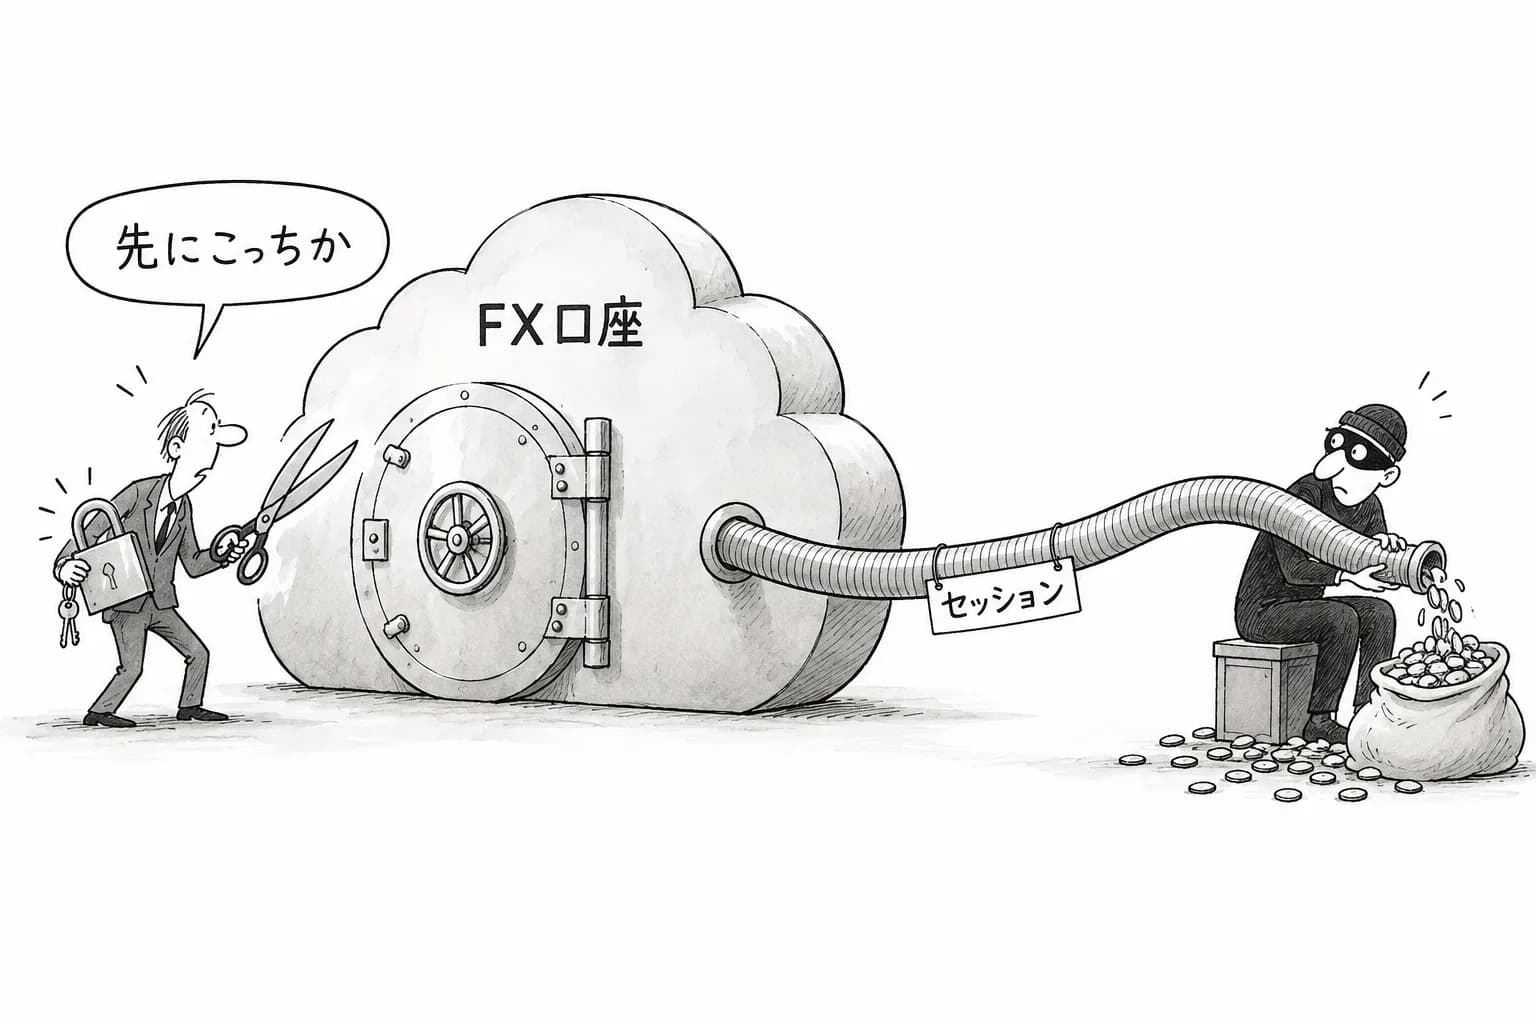
GMO は10月21日から全プランのサーバーを順に止めた。それでも、すでに外へ持ち出された鍵があれば、それは消せない。攻撃者が別の場所から FX 会社に入れるなら、取引は続けられる。
しかも、パスワードを変えてもすぐには締め出せないことがある。第3報はこう書いている。
パスワードを変更した後も、証券会社・FX会社等のサーバーの仕様によっては、一定期間、既存の接続セッションが維持され、第三者が継続的に取引できる場合があります。
GMOインターネット「お名前.com デスクトップクラウド」に関する第3報
パスワードの変更と、ログイン中の状態(セッション)の切断は別の作業だ。だから GMO は第4報で、主要な取引所・証券各社に、このサービス経由のアクセスの遮断、全アクティブセッションの強制切断、不正取引の緊急の監視と抑止を要請した。
逆向きの問題もある。EA に組んだ損切りは、クラウドの中で EA が動いている間しか働かない。クラウドを止めれば、損切りも止まる。
2段階認証が守る場所と、守れない場所
ここからは一般論で、今回の侵入経路と断定するものではない。認証の扉は、①GMO の管理画面、②クラウドの Windows への接続、③FX 会社の口座、の3つがある。どの扉の2段階認証かによって、守れるものが違う。
2段階認証は、新しくログインするときの扉だ。盗まれたのがパスワードだけで、FX 会社が毎回のログインで2段階認証を求めるなら、大きな守りになる。一方、ログイン済みのセッションを使われたり、ログイン済みのソフトをそのまま操作されたりすると、2段階認証の出番は来ない。
MT5 には、Google Authenticator などのアプリに30秒ごとに出る数字を使う2段階認証(ワンタイムパスワード)がある。ただし、FX 会社のサーバー側で有効になっていないと使えない(MetaQuotes の公式ヘルプ)。使えるかどうかは、自分の FX 会社に確かめる。
手口は違うが、Okta の事例もログイン済みの証しを盗まれたものだ。2023年11月3日の報告によると、サポートの仕組みに入られて134社のファイルが見られ、その一部(HAR ファイル)に入っていたセッションの鍵(トークン)で、5社の正規のセッションが乗っ取られた。原因は、社員が会社のパソコンの Chrome に個人の Google アカウントでログインし、そこにサービス用アカウントの ID とパスワードが保存されていたことだった。
今日やること:いま使っている人が、上から順に

図1は、いま「お名前.com デスクトップクラウド」を使っている人が、上から順にやることを5つにまとめたものだ。社員や取引先から相談を受けた情シスの担当者も、この順で案内できる。細かい手順は次のとおり。
- 1. FX 会社に連絡して、セッションを全部切ってもらう。自分で切れるなら自分でも切る。パスワードを変えるだけでは足りない(第3報)。必要なら、取引と出金を一時止めてもらう。
- 2. パスワードを変える。FX 取引に使っていない端末(スマートフォンや別のパソコン)から変える(第3報)。すでに変えた人も、この条件で変え直す。
- 3. ポジション・注文・取引の履歴・残高・出金の履歴を見る。EA が止まっているので、損切りは働かない。ポジションは自分で管理し、見覚えのない取引は、まず FX 会社へ伝える。
- 4. 証拠を残す。取引の履歴、通知のメール、画面の写真、問い合わせの記録を保存する。補償の申し込みで、取引や接続の記録・書類を求められることがある(第4報)。
- 5. 同じパスワードを使い回していた所を全部変える。クラウドの Windows に保存していた他のパスワードや、ブラウザに保存したパスワードも対象だ。他のパスワードの再設定に使われるので、メールと Google を先に変える。
- 6. 2段階認証を入れる。FX 会社が用意していれば、この時点で有効にする。
- 7. 第6報(10月26日 19:00)の4つのお願いをやる。
- 接続に使った全端末を、ウイルス対策ソフトでフルスキャンする(クイックスキャンではない)。
- 大事なデータを、ネットから切り離した外付けの記憶装置にバックアップする。
- 別の安全な端末から、公式サイトだけを使ってアカウントを点検する。全端末・全セッションのログアウト、FX・証券・メール・Google などのパスワード変更、多要素認証を行う。見覚えのない連携アプリ・メールの転送設定・ブラウザの拡張機能・登録端末を消し、点検が終わるまでブラウザの同期を切る。
- 希望者は、接続に使ったパソコンを調査に貸す(任意)。
- 8. 再開するときは新しい環境で。古い環境の設定やファイルをそのまま持ち込まない。パスワードを新しくしてから EA を動かす。GMO は今のシステムをそのまま再開せず、Windows の環境を使い続けたい人には、別のクラウドのサービスを6か月無料で用意する(第4報)。
- 9. 「被害金を取り戻す」「パスワードを教えて」という連絡に応じない。GMO は第7報で、お金を求める連絡に応じないよう呼びかけている。
当社がパスワードや認証コードをお尋ねすることはありません。
GMOインターネット「お名前.com デスクトップクラウド」に関する第7報
補償の申し込みに備えて押さえること
- 契約中の全員に、損失の有無にかかわらず一律5,000円のお見舞金が出る(第4報)。
- 侵入による不正取引と GMO が確認した取引の、確定した損失(売買の損と手数料)が補償の対象だ。相場の動きによる損や、得られたはずの利益などは対象外になる。
- 取引所などから返金があった場合は、その金額を引いた残りを GMO が払う。返金に応じない場合も、対象の損失は GMO が払う。
- 申し込みの詳細は、お見舞金と代わりのサービスについては10月30日 23:59までに、損失の補償については11月6日までに案内する予定とされている。手順4で残した記録を、その日までにまとめておく。
クラウドで自動売買を続けるときの備え

図2は、クラウドで自動売買を続ける人が平常時に整えておくことを5つにまとめたものだ。サービス側の問題は利用者だけでは防げないし、どれもこれで守れるという保証ではない。それでも、鍵が盗まれたときの被害の大きさは変わる。
クラウドの Windows に置くもの
- FX 口座のパスワードは、他のどこにも使わない。メールのパスワードは特に別にする。
- 口座の鍵以外を置かない。銀行のログイン、メールのパスワード、パスワードの一覧、他のサービスの鍵は置かない。無人で動かすための口座の鍵だけは残るので、その危険は残ると理解しておく。
- 見るだけの人・道具には「投資家パスワード」を渡す。MT4/MT5 の口座には、取引できる「マスターパスワード」と、口座を見られるが取引はできない「投資家パスワード」がある(MetaQuotes の公式ヘルプ)。成績の共有や見張りには、投資家パスワードを使う。
FX 会社の側で設定するもの
- FX 会社が用意している守りを使う。2段階認証、ログインや約定の通知、出金先の固定、注文の上限などだ。用意があるかは FX 会社ごとに違うので、自分の会社のサポートに確かめる。
- 通知は手元のスマートフォンで受ける。クラウドの中だけで見ていると、クラウドを止められたとき・乗っ取られたときに気づけない。約定・ログイン・出金先の変更の通知を、手元に届くようにする。
止め方を決めておく
- EA の中の損切りを、最後の守りにしない。EA の損切りは、クラウドが動いていて、EA が乗っ取られていないときだけ働く。急な相場では、指定した値段で決まる保証も無い。
- 止め方を紙に書いておく。FX 会社の緊急の連絡先、口座番号、セッションの切り方、EA の止め方を書く。被害が疑われたら、運用を続けることより先に止める。
自動売買以外で、同じ形の鍵を探す
無人で動かすために、長く使える鍵を他人の環境に置く形は、FX に限らない。情シスの担当者は、自社の持ち場で次の鍵を書き出しておく。
- 株式・暗号資産の自動売買の API キー。暗号資産の取引所で選べる場合は、取引の権限と出金の権限を分けた鍵にする。
- AI エージェントに持たせた鍵。GitHub の鍵、クラウドの管理キー、メールを送る権限、決済の API が対象だ。権限を絞り、重い操作の前に人の承認を挟み、操作の記録を残し、すぐ止められるようにしておく。第2回(AI ツールと npm)・第4回(SaaS の連携)で見た形と同じだ。
- 会社のパソコンのブラウザに保存された業務の鍵。Okta の事例のように、個人の Google アカウントでログインした Chrome に、サービス用アカウントの ID とパスワードが保存されていないかを確かめる。
入られた後に被害を小さくする — 最初の5分
被害が疑われたら、最初の5分でやることは4つで、この順に進める。
- FX 会社に電話かアプリで連絡して、セッションを切る。
- FX に使っていない別の端末で、パスワードを変える。
- ポジションと履歴を見る。
- 画面を残す。
手元の端末について、GMO は第5報(10月24日 15:00)で、影響も含めて調べていると説明し、手元の端末への対応は二次被害を防ぐための予防的なものだとしている。手元の端末が感染したと確認されたわけではない。それでも第6報のフルスキャンとアカウントの点検は、済ませておく。
GMO は協力に同意した利用者の端末を全国で回収し(10月26日 22:00時点で完了)、GMO グループのホワイトハッカーの部隊が、ランサムウェアを含む不正なプログラムが無いかを調べている。調べてほしい人は、第6報の任意の調査協力に申し出る。
なお、2025年に国内で起きた証券口座の乗っ取り(フィッシングなどでログイン情報を取られたもの)とは、入られた場所が違う。今回は、サービス側のシステムに問題があったと GMO が認めている。利用者の落ち度として扱わず、FX 会社と GMO への連絡と記録を優先する。
分かっていないこと
10月27日 9:00 時点で、次の点は公表されていない。
- どこから入られたか、どの仕組みのどんな問題か。GMO は「セキュリティ上の問題」とだけ書いている。
- 持ち出された情報の種類と人数。被害が出た口座の数と総額。
- 10月27日 12:00 の予告が実行されたか。
- 手元の端末に被害が及んだか。GMO は端末を回収して解析している。
- ホワイトハッカーが、いつ・何を指摘していたか。
出典
- GMOインターネット「お名前.com デスクトップクラウド」に関する第2報(2026年10月22日)
- お名前.com「お名前.com デスクトップクラウド」に関する第3報(2026年10月23日)
- GMOインターネット「お名前.com デスクトップクラウド」に関する第4報(2026年10月24日)
- GMOインターネット「お名前.com デスクトップクラウド」に関する第5報(2026年10月24日)
- GMO Internet「お名前.com デスクトップクラウド」に関する第6報・英語版(2026年10月26日)
- お名前.com「お名前.com デスクトップクラウド」に関する第7報(2026年10月26日)
- GMOクリック証券 2026年10月26日のお知らせ
- 熊谷正寿 ブログ(2026年10月25日)
- MetaQuotes MetaTrader 5 ヘルプ「Authorization」
- MetaQuotes MetaTrader 5 ヘルプ「OTP」
- Okta「Unauthorized Access to Okta's Support Case Management System: Root Cause」(2023年11月3日)