インフラ & セキュリティ報道

MCPに脆弱性報告相次ぐ——エージェント通信の外部接続、情報窃取リスクが浮上

AIエージェントと外部システムをつなぐ共通プロトコルの安全性が問われる

田中 誠一|2026.08.23|3分|更新: 2026.10.16

AIエージェントと外部システムを接続する共通プロトコル「MCP」に脆弱性の報告が相次ぎ、外部接続を通じた情報窃取のリスクが指摘されている。

Key Points

Business Impact

MCPサーバーを社内システムに接続する際は、接続先の検証手順と権限範囲の最小化を今すぐ棚卸しすべきだ。特に外部ツール連携を伴うコーディングエージェントやクローズドAIエージェント導入企業は、情報窃取リスクを前提にログ監査体制を明日から強化する必要がある。

Featured Image

MCP普及の裏で相次ぐ脆弱性報告

AI(人工知能)エージェントと外部システムをつなぐ共通プロトコル「MCP(Model Context Protocol)」について、脆弱性の報告が相次いでいる。日経クロステックによれば、MCPはAIエージェントが外部のツールやデータソースに接続するための橋渡し役として急速に普及しているが、その接続の仕組み自体がセキュリティ上の弱点になり得ることが指摘されている。エージェントが自律的に外部リソースへアクセスする設計は利便性を高める一方、悪意ある接続先や不正な入力を通じた攻撃の入口を広げているという構図だ。

MCPはもともとAIモデルに外部の文脈情報やツール機能を統一的な形式で渡すために提唱された規格で、Agentic AIやマルチエージェントシステムの普及と歩調を合わせて採用が拡大してきた。コーディングエージェントやAgentic CLIなど自律的にタスクを実行するツールの基盤としても組み込まれつつあり、対応するMCPサーバーの数も増加の一途をたどっている。普及が進むほど攻撃対象領域も同時に広がるという典型的なトレードオフが、今回の一連の報告で顕在化した形だ。

外部接続経由の情報窃取リスク

報告されている脆弱性の核心は、外部接続を悪用した情報窃取のリスクにある。エージェントが外部のMCPサーバーやツールに接続する際、接続先が正当なものか十分に検証されないまま処理が進むと、機密情報や認証情報が意図せず外部に流出する経路が生まれる。これはプロンプトインジェクションのような入力操作攻撃とも関連し、エージェントが処理する文脈情報(コンテキスト)に不正な指示が紛れ込むことで、本来意図しない外部送信やデータ持ち出しが引き起こされる可能性がある。

企業がMCPを社内システムやクローズドAIエージェント環境に組み込む際、接続先の権限範囲を限定せずに広く許可してしまうと、被害が拡大しやすい構造になる点も懸念材料だ。特にAPIキーや社内データベースへのアクセス権をエージェントに一括で付与しているケースでは、一つの不正接続が連鎖的に複数システムへの侵入を許す恐れがある。

企業に求められる設計上の対応

この状況を受け、業界ではエージェント通信における信頼性検証の仕組み作りが急務となっている。接続先サーバーの正当性確認、権限の最小化、通信ログの監査体制の整備といった基本的な対策が、MCP導入企業に共通して求められる方向性だ。context engineeringの観点からも、エージェントに与える文脈情報を厳格に設計し、不正な指示が混入しないようフィルタリングする仕組みが重要になる。

AIエージェント属性情報レジストリのような、接続先エージェントの信頼性を管理する仕組みの検討も今後の課題となるだろう。MCPが「便利な標準」から「安全な標準」へと成熟するには、プロトコル自体の改善と利用企業側の運用ルール整備の両輪が不可欠だ。業界全体としては、単体企業の対策にとどまらず、標準化団体やベンダー間での脆弱性情報共有の枠組み構築も今後の焦点になるとみられる。
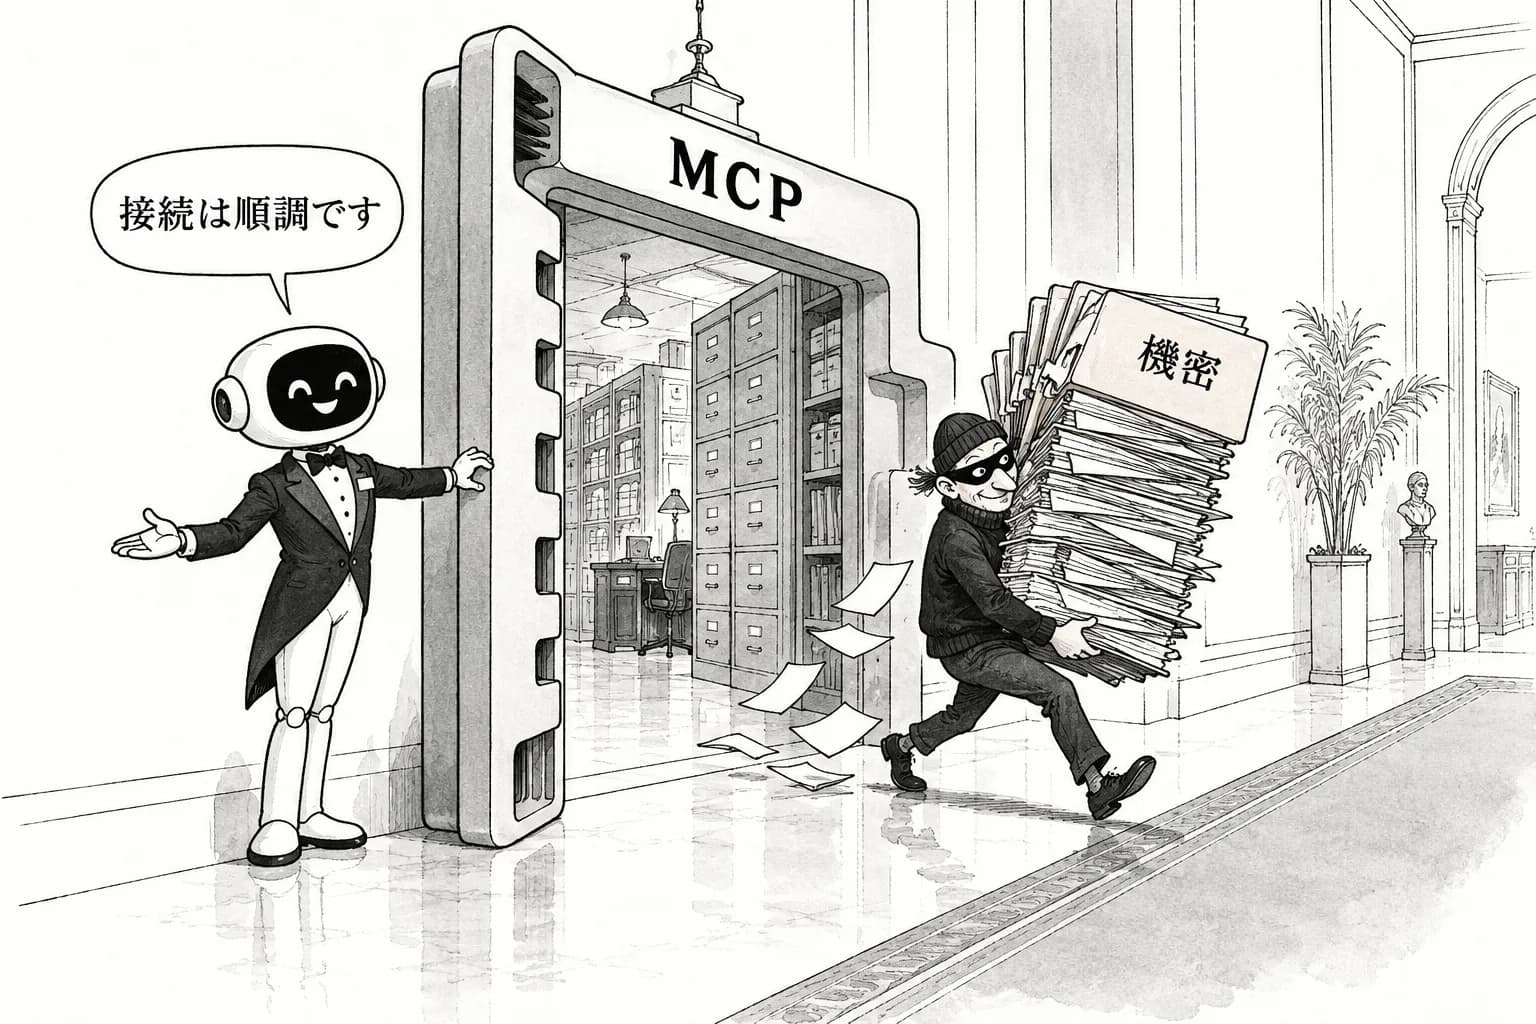
風刺画: MCPに脆弱性報告相次ぐ——エージェント通信の外部接続、情報窃取リスクが浮上

Editorial Cartoon

本記事がもたらす影響を風刺的に描いたひとコマ漫画

Verification

信頼ラベル報道
一次ソース1件確認
最終検証2026.08.23
VerifiedRev. 2
sha256:5da8152b0b90fa77...ec7275f2

この記事はEd25519デジタル署名で検証済みです。改ざんは検出されていません。

検証API
Ethics Score82/100
引用密度15/20
ソースURL数10/20
信頼ラベル12/15
表現の慎重さ15/15
キーポイント10/10
サマリー品質10/10
本文充実度10/10

v1.0.0 — ルールベース自動採点

詳細API
Share

関連記事

台湾・韓国の半導体大手、中国の客への出荷を一部止める 米規則が発効
インフラ & セキュリティ報道

台湾・韓国の半導体大手、中国の客への出荷を一部止める 米規則が発効

米商務省の新しい規則が効き始め、TSMC と Samsung が Baidu の Kunlun、ByteDance、Xiaomi など中国の客への出荷を一部止めたと報じられている。中国の設計会社はおおむね28nm と40nm に限られ、HBM と先端のパッケージングを使わないことが条件になるという。規制が受託生産にまで及び始めた。

2026.11.21
アリババのAIクラウドは53%増、設備投資で現金は赤字に
インフラ & セキュリティ確認済

アリババのAIクラウドは53%増、設備投資で現金は赤字に

中国のアリババの AI クラウドは、7〜9月期に売上が53%伸びた。社外の客からに限ると64%増である。一方で、設備投資を60%増の505億元に積んだため、手元に残る現金(フリーキャッシュフロー)は345億元の赤字になった。AI のクラウドの需要は本物だが、伸びと引き換えに現金が出ていっている。

2026.11.20
動くのは12Bだけ、Haiku並みと自称 中国Tencentがモデルを公開
インフラ & セキュリティ確認済

動くのは12Bだけ、Haiku並みと自称 中国Tencentがモデルを公開

中国の Tencent が、AI モデル『Hy4-flash』の重み(中身のデータ)を公開した。1語ごとに動く部分は約12Bと小さく、会話を覚えておくためのメモリは前の世代の24分の1になった。会社の数字では、費用は DeepSeek-V4.1-Flash の約8分の1で、名前を伏せて比べた満足度は Claude Haiku 5.5 とほぼ同じ。外部の評価はまだない。

2026.11.19