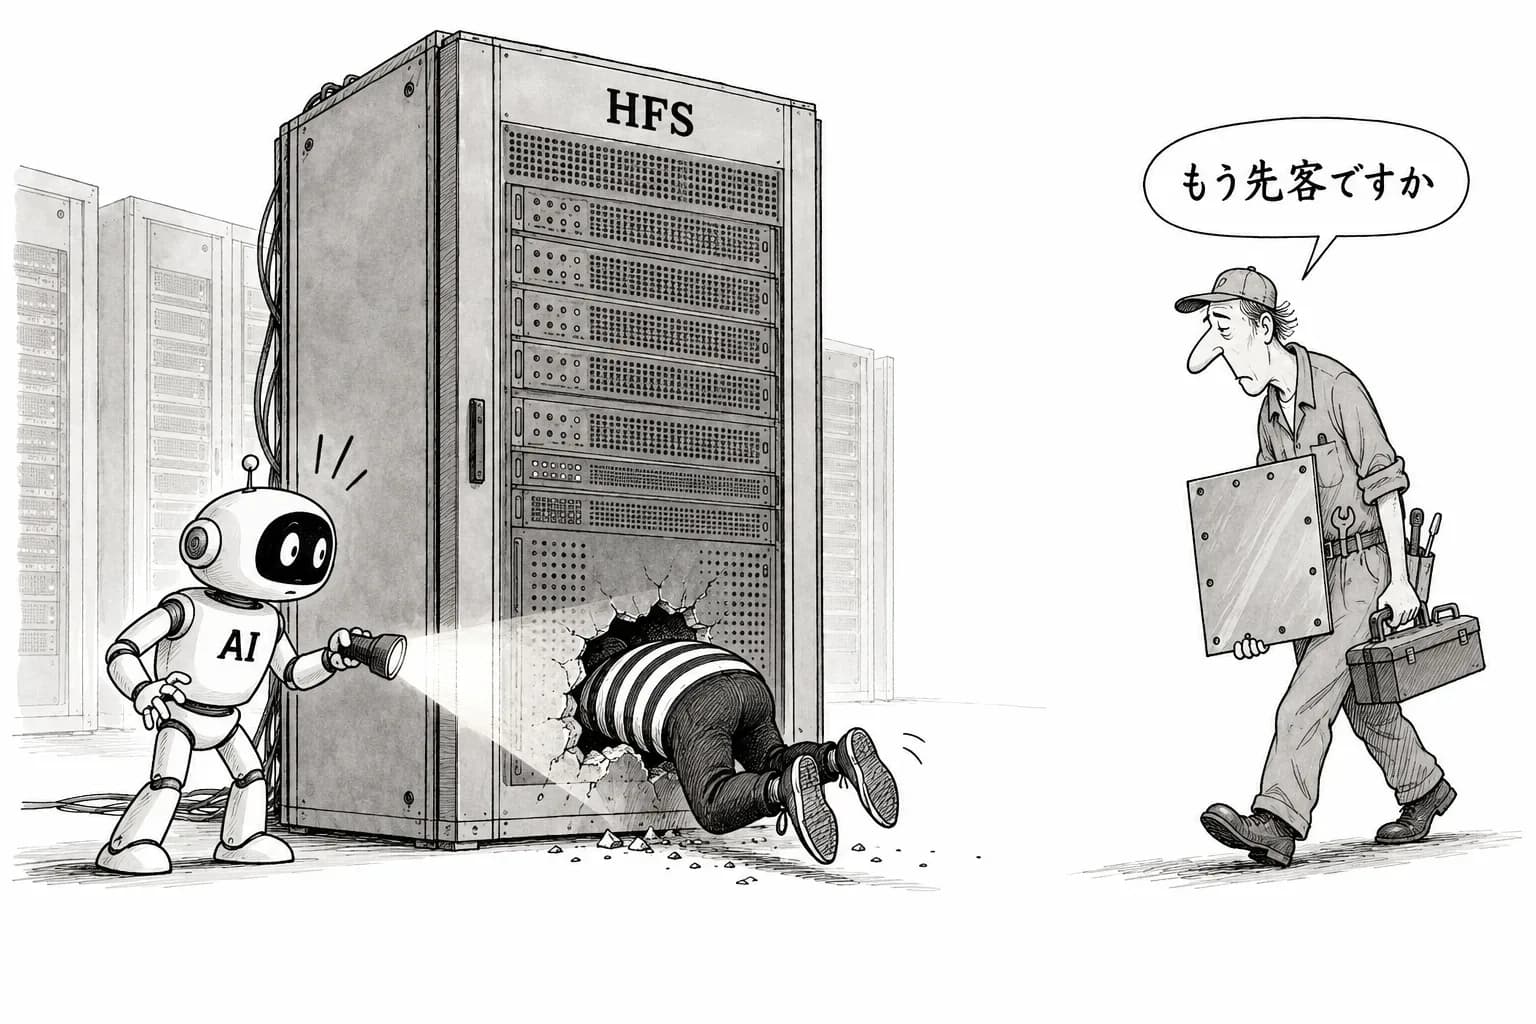
Anthropic の脆弱性発見モデル Claude Mythos が見つけたファイル共有サーバー HFS の重大な欠陥が、開示の翌日には攻撃に使われていたと、英 The Register が10月3日に報じた。AI が見つけた欠陥が実際の攻撃に使われたのは、これが2例目とされる。この記事は報道ベースで、本紙は一次情報に到達していない。欠陥の識別番号、深刻度の点数、修正版、悪用を確かめた主体も確認できていない。
それでも、この報道が示すことははっきりしている。防御のために AI で欠陥を見つけても、開示した時点で、攻撃者と修正する側の競争が始まる。その競争の時間は、もう1日しかないことがある。
開示から攻撃まで1日
報道によれば、Mythos が見つけた HFS の欠陥は、開示の翌日には悪用が確認されていた。脆弱性の開示には、修正版の公開や利用者への周知が伴う。利用者がそれを読み、更新を当てるまでには、ふつう日から週の単位がかかる。翌日に攻撃が始まれば、その間に更新を当てられなかったサーバーはすべて的になる。
HFS は、Windows で手軽にファイルを公開できる小さな HTTP サーバーとして知られる。企業の IT 部門が管理する製品というより、個人や小さな組織が立てたまま置いておく道具である。古い版の HFS は、過去にも公開された欠陥が攻撃に使われてきた。自動更新の仕組みも、更新を見張る担当者もいない環境では、開示から修正までの時間がとりわけ長くなる。
今回の件は、Mythos による発見そのものが失敗したという話ではない。発見は防御のために行われ、開示の手順も踏まれたとみられる。問題は、その後に残された時間の短さである。
発見の側は速くなった
発見の能力が上がっていることは、各社の数字にも出ている。Anthropic の Frontier Red Team は9月29日、攻撃コードを最後まで作るベンチマーク ExploitBench で、Claude Mythos Preview の成功率を14%と示した。同じ報告では、Z.ai のオープンウェイト GLM-5.3 が12%に達している。重みを誰でも手にできるモデルが、防御側に限って渡すモデルに近い力を持ち始めているということである。
OpenAI の側では、9月29日に出た GPT-6.1 Sol の付録で、サイバーの判定が最上位の Critical になった。理由は、機能するゼロデイの攻撃コードを見つけて作れることだった。The Register は別の記事で、英国の試験で GPT-6 Astra が既知の脆弱性45件のうち41件を見つけ、39件で動く攻撃コードを作ったとも伝えている。開示された欠陥を読んで攻撃に変える作業は、AI にとって未知の欠陥を探すより易しい。
信頼されたアクセスの限界
フロンティアの各社は、サイバー能力の高いモデルを、確かめた防御側にだけ渡す形をとっている。Anthropic は Mythos Preview を一般に公開せず、Project Glasswing で防御側に使わせている。Google は Gemini 4 Argon を Fairwind Program の防御担当者に限り、OpenAI も申し込み制の Daybreak を使っている。
しかし、モデルへのアクセスを絞っても、そのモデルが見つけた欠陥の開示は誰でも読める。攻撃者に要るのは、発見する力ではなく、開示を読んで動くコードに直す力である。それは、オープンウェイトのモデルでも、人の手でも用意できる。今回の報道は、守っている範囲が発見の段階だけで、本当に危ない時間は開示から修正までに移っていることを示した。
AI による発見が増えるほど、開示の件数も増える。1件ごとの猶予が縮み、件数が増えれば、修正を当てる側の負担は二重に重くなる。とくに、HFS のように管理する人のいない道具が最初に取り残される。
問われるのは修正の速さ
これからは、開示の手順そのものを見直すことになりそうだ。たとえば、修正版が十分に行き渡るまで詳細を伏せる期間を延ばす。開示と同時に、自動で更新を配る経路を用意する。AI で見つけた欠陥は、AI で修正を作り、当てるところまでを一続きにする。こうした案である。発見を速めた分だけ、ハーネス設計や配布の側でも修正を速めなければ、防御のための発見が攻撃の材料を増やすだけになりかねない。
確かめられていないこと
本紙は The Register の報道の中身を一次情報で確かめていない。欠陥の識別番号と深刻度、修正版の公開日、悪用を確認したのが誰で、どのような証拠によるのか、攻撃者が開示から攻撃コードをどう作ったのかは分かっていない。1例目にあたる AI が見つけた欠陥の悪用が何だったのかも、確認できていない。Anthropic がこの件について声明を出したかどうかも、本紙は確認していない。