オープンソースAIを世に出すことは安全なのか、それとも危険を拡散させる行為なのか。この古くて新しい問いが2026年、業界を二分する形で再燃している。焦点は「モデルの重みを非公開にすれば安全が保てる」という前提そのものへの疑義だ。
NVIDIA陣営「単一障害点」論の衝撃
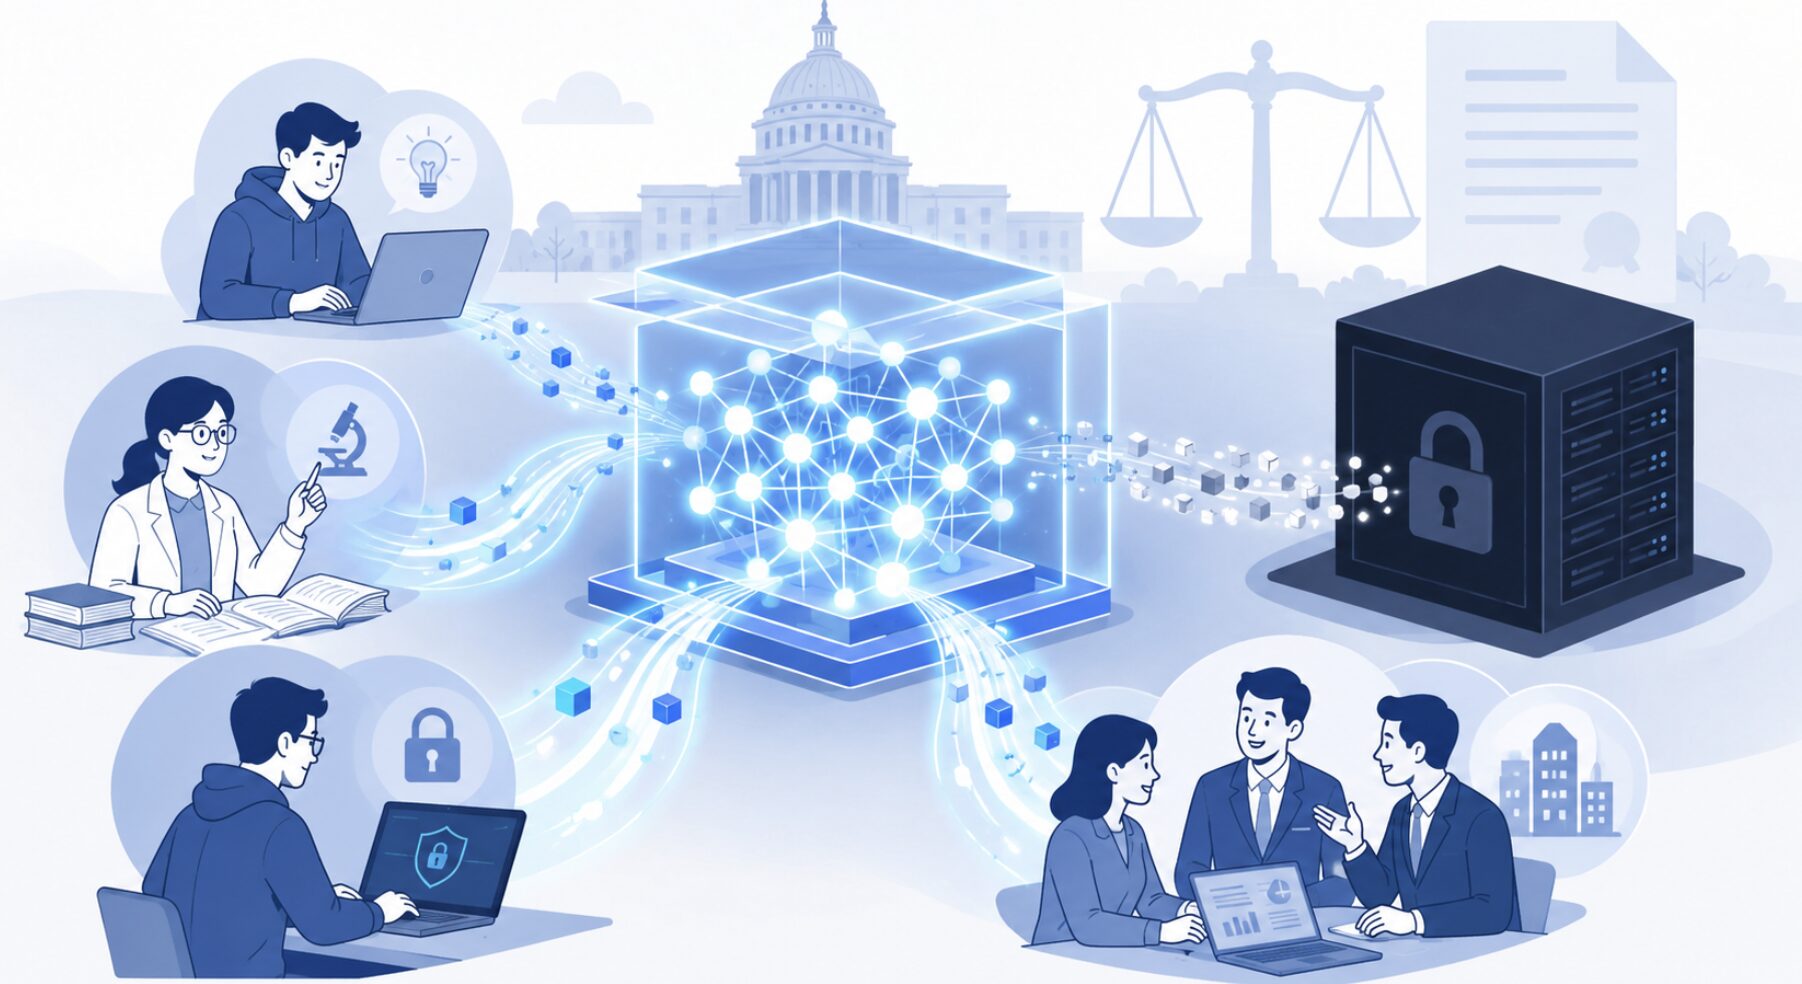
2026年7月、NVIDIAをはじめとする25社・団体が共同書簡を公表し、オープンウェイトAIへの拙速な規制導入に反対を表明した。書簡の核心は、モデルを非公開にすれば安全になるとは限らないという主張だ。クローズドモデルも攻撃や悪用の対象になり得るうえ、仕組みが公開されていなければ社外の研究者が欠陥を調べにくい。さらに高性能AIが少数の企業やモデルに集中すれば、一つの攻撃や障害が広範囲に影響する「単一障害点」を生む恐れがあるとAI新聞は伝えている。NVIDIA創業者兼CEOのJensen Huang氏は「すべてが一つのモデルに集約されれば、一つの攻撃対象、一つの障害点となり、世界はかえって脆弱になる」と語り、世界各地のセキュリティ専門家がオープンモデルを検証できる環境こそ安全性を高めると主張した。OpenAIのSam Altman氏も「米国がオープン型とクローズド型の両方でAI競争に勝つことを望む」と賛同し、xAIのElon Musk氏も「Jensenは正しい」と全面支持を表明している。
Anthropicが警戒する「蒸留攻撃」という別の脅威
一方でAnthropicは、モデル蒸留そのものは知能の根本にある正当な学習手法だと認めつつも、大規模な能力抽出を国家安全保障上の問題として扱う立場を崩さない。同社は2026年2月、DeepSeek、Moonshot AI、MiniMaxという中国AI企業3社が約2万4000件の不正アカウントを使い、Claudeと計1600万回を超えるやり取りを行ったと発表した。推論やコーディング、ツール操作などClaudeの能力を自社モデルに移植する組織的な「蒸留攻撃」だったとの主張だ。同社が特に恐れるのは、Claudeの能力だけが取り込まれ、安全対策が引き継がれないまま危険な能力がオープンウェイトで公開され、開発企業の管理を離れて拡散する事態である。5月に発表した米中AI競争に関する政策文書では、こうした行為を「組織的な産業スパイ」と位置付け、米政府に対して蒸留攻撃を違法と法律上明確化するよう求めている。契約違反は既存の法律で個別対応すべきとするHuang氏に対し、Anthropicは境界線をどこに引くかで一線を画す。
「重み非公開」ではなくスタック全体で守る第三の道
この対立の間隙を埋める動きとして注目されるのが、2026年7月28日に設立された「Open Secure AI Alliance」だ。NVIDIA、Microsoft、IBM、Cisco、Palo Alto Networks、Hugging Face、Linux Foundationなど37社が創設パートナーとして参画し、AI時代のソフトウェア・エージェントを保護するオープンな技術・手法・ツールの開発と共有に取り組む。NVIDIAはブログで、真の安全性はモデルの重みが公開か非公開かだけでなく、ID、権限、ハーネス、ガードレール、ログ、評価というエージェントスタック全体に依存すると説明した。参加各社の貢献も具体的だ。HPEはゼロトラストIDフレームワーク「SPIFFE/SPIRE」、Hugging Faceはモデル重みの安全な保存形式「Safetensors」をPyTorch Foundationに提供、IBM・Red Hatはデジタル署名付きパッチでサプライチェーンを保護する「Lightwell」、Microsoftは悪用可能なバグを発見する「MDASH」を持ち寄った。NVIDIA自身もエージェントの挙動を追跡・監査する「NVIDIA Labs Object-Oriented Agent(NOOA)」をGitHubで公開している。設立の背景にはHugging Faceで実際に発生したセキュリティインシデントがあり、同社は自社インフラ上でオープンウェイトの「GLM 5.2」モデルを実行し1万7,000件以上のアクションを分析して侵入を封じ込めた実績が、オープン性の防御価値を裏付ける事例として引用されている。詳細はロボスタが報じている。
現場が抱える不安——ガードレールと評価機関の不在
もっとも、こうした業界の楽観論だけでは片付かない現実もある。オープンソースの生成AIをめぐっては、ガードレールを設けること自体に哲学的異議を唱えるグループや、悪意ある目的のために特別に作られたモデルも存在する。CIO誌によれば、オープンソースの汎用AIモデルの安全性を評価する独立機関は現在も存在しない。欧州のAI法では一部文書提出が義務付けられるが、大半の規定は2026年まで発効しないという課題も残る。加えてLLMはユーザーの巧妙なプロンプトによって不正行為を引き出される「ジェイルブレイク」に弱く、商用ベンダーであれば抜け穴を発見次第修正できるが、オープンソースプロジェクトではその役割を担う専任者が不在なことも多い。悪意ある人物はモデルを無料でダウンロードし自分の環境で検証を先行できてしまう非対称性が、「千の目」による相互監視という理想と現実のギャップを生んでいる。
1,250万ドルの投資が示す業界の本気度
この課題に資金で応えたのが、AWSなど複数社によるオープンソースエコシステム防衛への1,250万ドルの拠出だ。AWS公式ブログが2026年3月に公表したこの取り組みは、AIによって加速する脅威からオープンソースの基盤そのものを守るという発想に基づく。単発の技術供与ではなく継続的な資金投入という形を取ったことは、公開か非公開かの二項対立を超え、エコシステム全体の耐性を底上げする方向へ業界の関心が移っていることを示している。
公開の是非はもはや二択ではない
NVIDIA陣営の「単一障害点」論、Anthropicの「蒸留攻撃」への警戒、Open Secure AI Allianceの防御スタック構想、そして独立評価機関不在という現場の不安——これらを並べると見えてくるのは、オープンソースAIの安全性が「公開する/しない」という単純な二択では語れなくなった現実だ。むしろ焦点は、誰がID・権限・ログをどう管理し、能力抽出の境界をどう線引きするかに移りつつある。企業がオープンウェイトモデルの採用を検討する際は、この構造転換を踏まえた評価軸が不可欠になる。