日本経済新聞社は、2026年の約3か月の間に、クラウドのアカウントへの不正アクセスを3回公表した。Google Workspace で1,646人分の情報、Microsoft 365 でなりすましメール約9,000件、システム開発に使うクラウドで約183万件の情報が漏れた疑いがある。
業務用のクラウドも開発用のクラウドも、IDとパスワード(または鍵)さえあれば、どこからでも入れる。VPN 機器のような「入口の機器」が無い分、アカウントと鍵そのものが入口になる。この回では何をされたかを短く押さえ、全組織・製品ごと・入られた後の順に、今日やる設定を並べる。
3か月で3件:日本経済新聞社が公表した不正アクセス
3件とも同社の公表による。3件の関係、つまり同じ攻撃者か、1件目が2件目・3件目につながったかは未公表だ。
1件目:Google Workspace(2026年10月4日公表)
社員が業務で使っていた Google Workspace のアカウントに、2026年7月下旬以降、外部から不正にログインされた疑いがある。8月上旬にグーグル社からの通知で判明した。
社員や取引先のメールアドレス・氏名など1,646人分が漏えいした疑いがあり、読者・取材先の情報は含まれない。同社はすぐにパスワードを変更した。不正ログインの経緯・原因は記載されていない。
2件目:Microsoft 365(2026年10月4日公表)
社員の Microsoft 365 のアカウントに第三者が不正にログインしたとみられ、2026年9月30日に社内外へなりすましメール約9,000件が送られた。メールは悪性サイトへ誘導するものだった。
送信先のメールアドレスや氏名、一部のメールの内容が漏えいしたとみられる。同社はパスワードを変更し、送信先に削除を依頼した。1件目と2件目は、どちらも2026年10月4日に公表された。
3件目:システム開発に利用するクラウドサービス(2026年10月16日公表)
2026年10月7日の未明から朝にかけて、システム開発に利用するクラウドサービスに不正アクセスがあった。原因について同社は、認証情報が盗まれたとしている。盗まれた手段は未公表だ。
クラウドサービスにアクセスするための認証情報が何らかの手段で窃取されました。
日本経済新聞社「不正アクセスによる個人情報漏洩について」
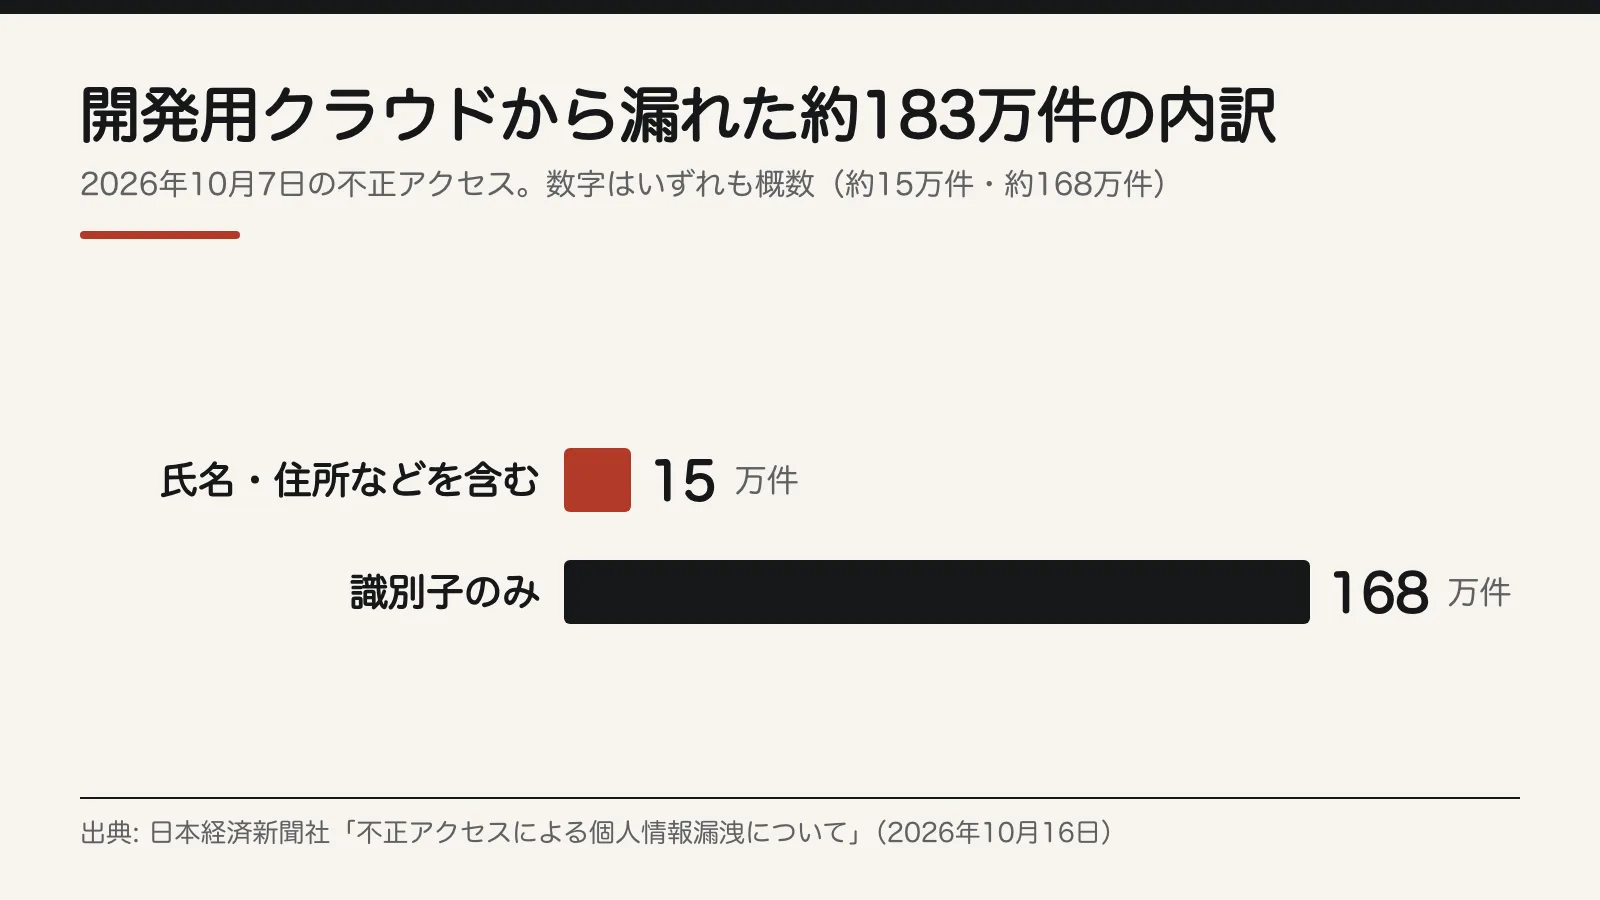
漏えいは約183万件にのぼる。氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含むものが約15万件(うちメールアドレスを含むもの約12万件)、単独では個人を特定できない識別子のみの情報が約168万件だ。図1はその内訳を示す。
クレジットカード情報は含まれない。同社は認証情報を無効化し、10月11日に個人情報保護委員会へ報告した。この件で守る側が持ち帰るべきは、システム開発に使うクラウドに、本物の個人情報が約15万件置かれていたことだ。
Vercel:社員の AI ツールから社内へ
Web サイトの配信基盤を提供する Vercel は、2026年4月19日の公式発表(初報)で、侵入の経路を説明した。攻撃者はまず、Vercel の社員が使っていた第三者の AI ツール Context.ai を侵害した。
そこから、その社員の Google Workspace のアカウントを乗っ取り、社員の Vercel アカウント、Vercel の環境へと入って、社内のシステムを移動した。一部の顧客の、「sensitive(機密)」に設定していない環境変数が読み出された。平文に戻せる形で保存されていたものだ。
「sensitive」に設定した環境変数は後から値を読めない仕組みで、Vercel はこの機能を使うよう勧めている。Vercel の公開している npm パッケージは侵害されていない。
Vercel によると、Context.ai の侵害は Google Workspace の OAuth アプリ(外部アプリの連携)を通じて、多くの組織の数百人の利用者に影響した可能性がある。そのため Vercel は、Google Workspace の管理者に、次の OAuth クライアントIDの利用を確かめるよう求めている。
110671459871-30f1spbu0hptbs60cb4vsmv79i7bbvqj.apps.googleusercontent.com
全組織が今日やること
どのクラウドを使っていても、次の4つは共通だ。製品ごとの画面は次の見出しから書く。
- 2段階認証を全員に強制する。パスワードだけのアカウントを1つも残さない。方式は、Vercel が推奨する認証アプリかパスキーにする。
- 外部アプリの連携を許可制にする。業務で使うと決めたアプリだけを通し、それ以外は止める。設定の場所は Workspace と Microsoft 365 の項で示す。
- AI ツールも同じ許可制の対象にする。社員が AI ツールを業務アカウントにつなぐときも、ほかの外部アプリと同じ審査を通す。Vercel の件は、社員が使っていた AI ツールが入口だった。
- クラウドの鍵(アクセスキー・トークン)を書き出す。1本ずつ持ち主と期限を決め、期限のない鍵、退職者や外部の連携のための古い鍵を止める。
Workspace と Microsoft 365 で今日やること
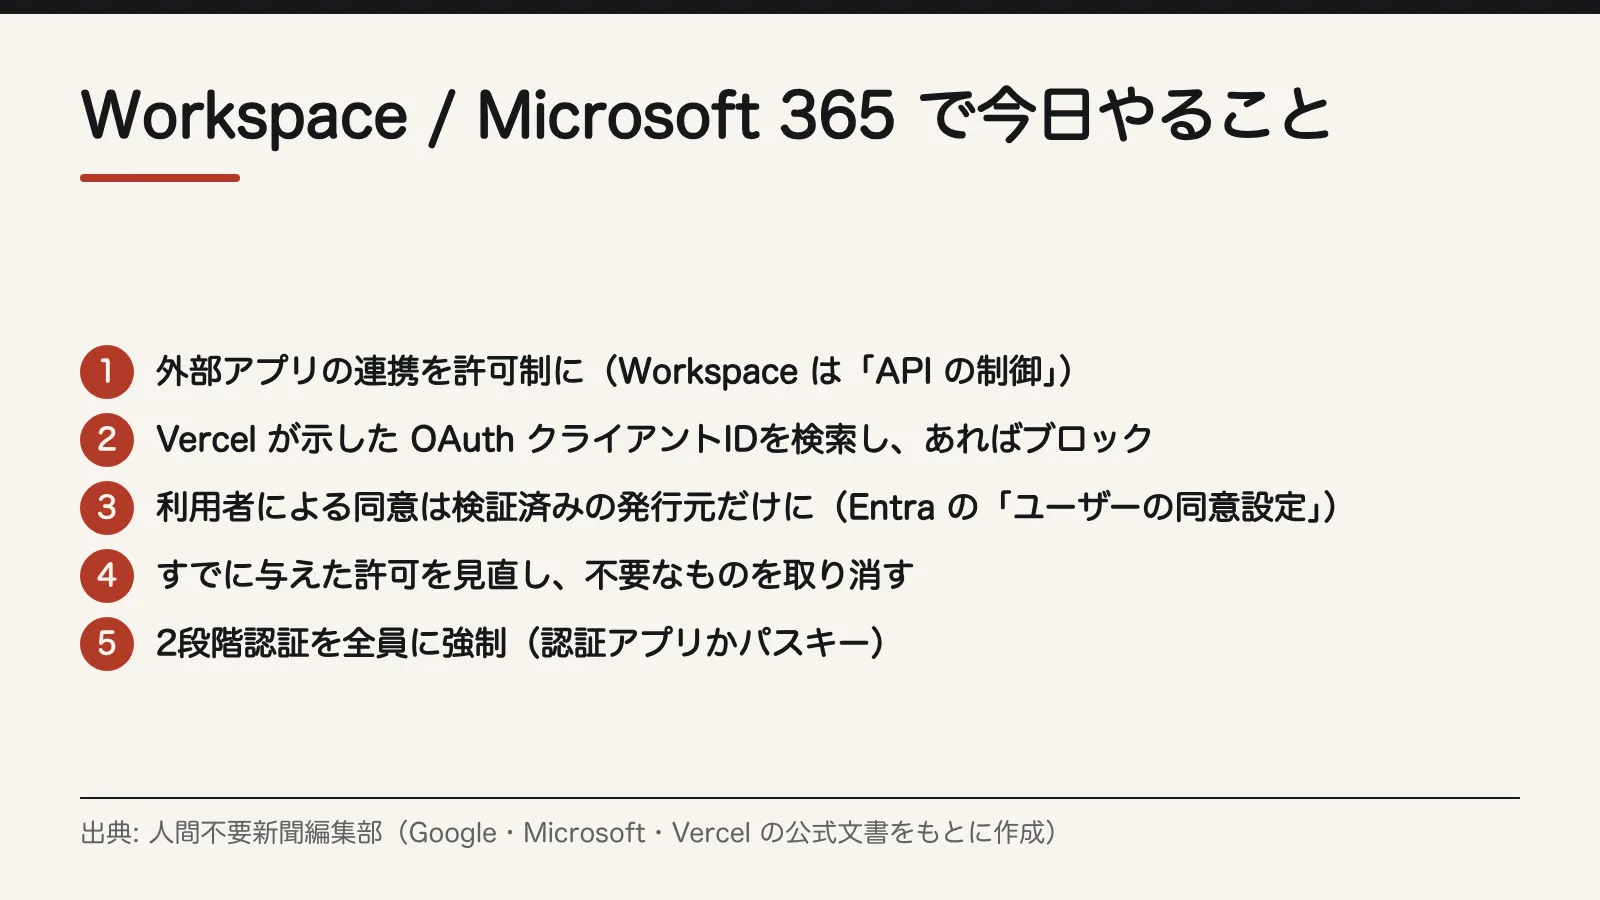
図2は、業務用のクラウドの管理者が今日済ませる5項目だ。以下に、それぞれの画面と設定を書く。
Google Workspace を使っている組織
- 外部アプリの連携を許可制にする。管理コンソールの「セキュリティ」→「アクセスとデータ管理」→「API の制御」→「アプリのアクセス制御」で「サードパーティ製アプリのアクセスを管理」を開く。
- アプリごとに「信頼できる」「制限付き」「ブロック中」を選べる。業務で使うと決めたものだけを「信頼できる」にし、それ以外は「ブロック中」にする(Google のヘルプ)。
- Vercel が示したアプリを今日中に探す。同じ画面の「設定済みアプリ」で「フィルタを追加」→「ID」を選び、上の OAuth クライアントIDを入れて「適用」を押す。
- アクセス済みアプリの一覧でも、アプリをクリックすると完全なクライアントIDが見えるので、そこでも照らし合わせられる。
- 見つかったら「ブロック中」にし、そのアプリを使っていた人のアカウントを調べる。
Microsoft 365(Microsoft Entra ID)を使っている組織
既定では、すべての利用者が、管理者の同意が要らない範囲のアクセス許可をアプリに与えられる。たとえば自分のメールボックスへのアクセスだ(Microsoft の説明)。
- 利用者が勝手に外部アプリへ権限を渡せないようにする。Microsoft Entra 管理センターの「Identity」→「Applications」→「エンタープライズ アプリケーション」→「同意とアクセス許可」→「ユーザーの同意設定」で、「アプリケーションのユーザーの同意」を変える。
- Microsoft の推奨は、検証済みの発行元のアプリに限ることだ。選択肢は「選択したアクセス許可に対して、検証済みの発行元からのアプリに対するユーザーの同意を許可する」。
- どうしても要るアプリは「管理者の同意ワークフロー」で、利用者が申請し管理者が承認する形にする。
- すでに与えた許可を見直す。設定を変えても、すでに与えた許可は消えない。「エンタープライズ アプリケーション」で、許可が付いているアプリを1つずつ見て、不要なものは取り消す。
開発用のクラウドで今日やること
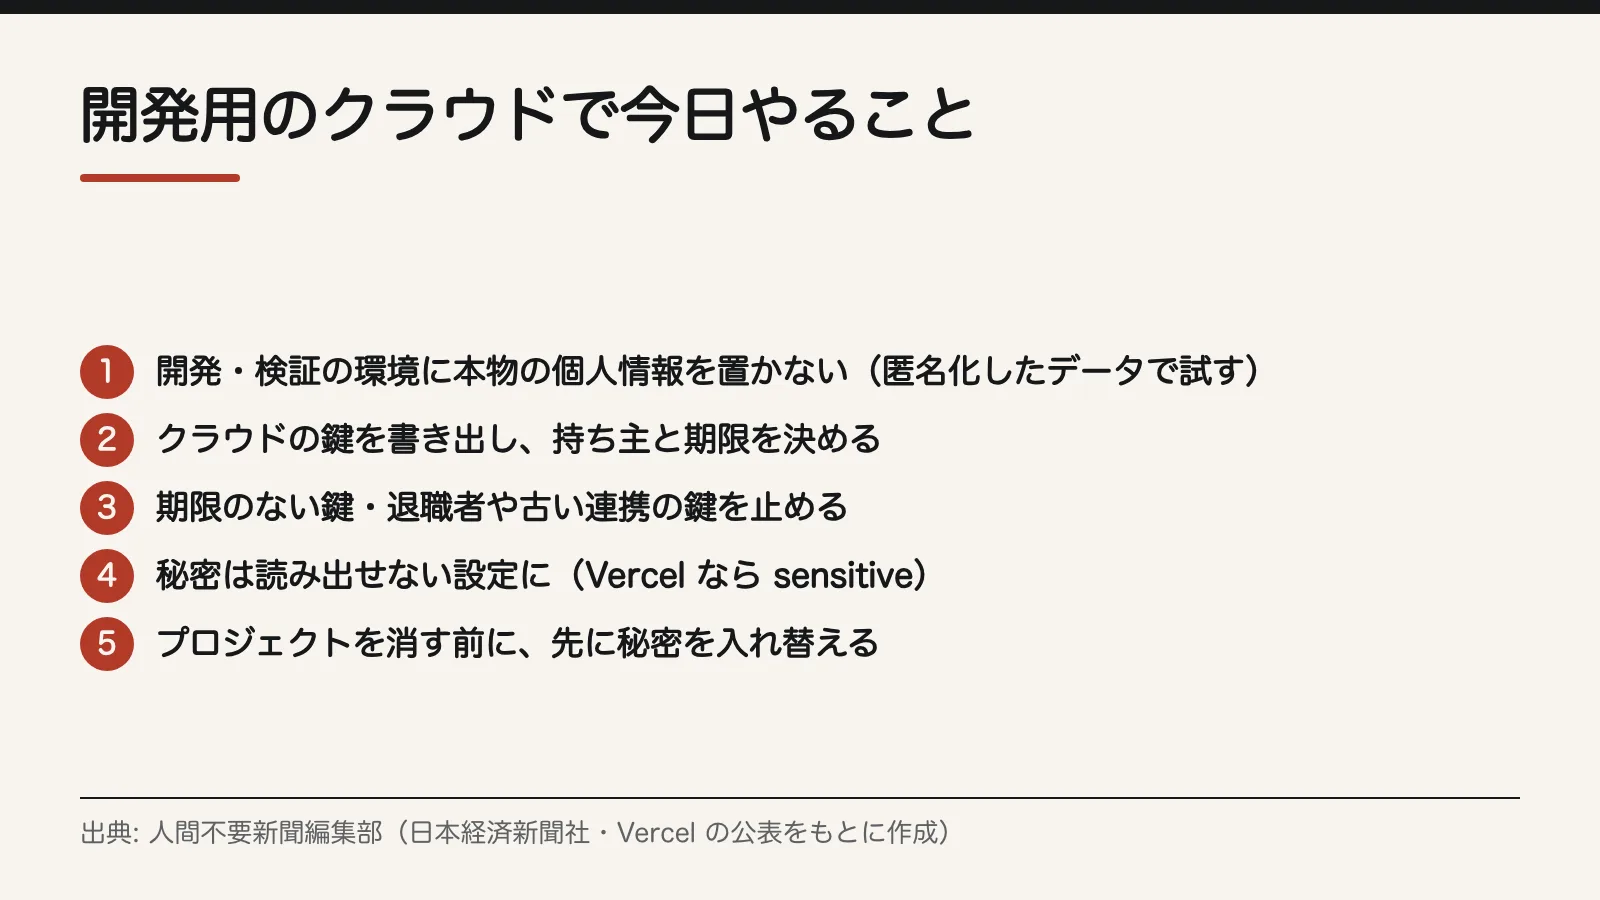
図3は、日本経済新聞社の3件目と Vercel の件から引いた、開発用のクラウドの5項目だ。開発を外部に任せている組織は、委託先にこの項目を確かめてもらう。
どの開発用クラウドでも
- 開発・検証用の環境に、本物の個人情報を置かない。試験には、名前やメールアドレスを置き換えた(匿名化した)データを使う。
- どうしても本物が要るなら、件数と期間を決めて置き、終わったら消す。
- 鍵の一覧を作る。アクセスキー・トークンを書き出し、持ち主と期限を決める。期限のない鍵、退職者や外部の連携のための古い鍵を止める。
- 秘密は読み出せない設定で置く。Vercel なら「sensitive」を使う。
Vercel を使っている組織
Vercel の推奨は次のとおりだ。
- 環境変数を見直し、API キー・トークン・データベースの認証情報・署名の鍵を優先して入れ替える。
- 秘密は「sensitive」に設定する。
- ダッシュボードか CLI で操作履歴を見る。
- 覚えのない最近のデプロイを調べ、怪しければ消す。
- Deployment Protection を少なくとも Standard にする。bypass トークンを使っているなら入れ替える。
- 多要素認証は、認証アプリかパスキーで掛ける。
入られた後に被害を小さくする
不正ログインや鍵の盗難が分かったときの順番を、事例から決めておく。
なりすましメールが出たら
日本経済新聞社の2件目のように、自社のアカウントからなりすましメールが出たら、パスワード変更だけで終えない。
- そのアカウントに多要素認証が掛かっていたかを見る。掛かっていなければ、その場で掛ける。
- そのアカウントに付いた外部アプリの許可を見る。Workspace なら「設定済みアプリ」、Microsoft 365 なら「エンタープライズ アプリケーション」の画面で確かめ、覚えのないものを止める。
- 送信先に削除を依頼する。日本経済新聞社もそうした。
鍵が盗まれたら
Vercel は、プロジェクトやアカウントを消す前に、先に秘密を入れ替えるよう求めている。消しても、すでに漏れた鍵は使えるままだからだ。
Deleting your Vercel projects or account is not sufficient to eliminate risk.
訳: Vercel のプロジェクトやアカウントを消すだけでは、危険は無くならない。
Vercel、2026年4月のセキュリティインシデントに関する公式発表
- 盗まれた認証情報を無効化する。日本経済新聞社も3件目で無効化した。
- その環境で読めた秘密(API キー・トークン・データベースの認証情報・署名の鍵)を入れ替える。そのあとで、不要なプロジェクトやアカウントを消す。
- 操作履歴と最近のデプロイを見て、覚えのないものを調べる。
- 個人情報が漏れたなら、個人情報保護委員会への報告を準備する。日本経済新聞社は、不正アクセスの4日後の2026年10月11日に報告した。