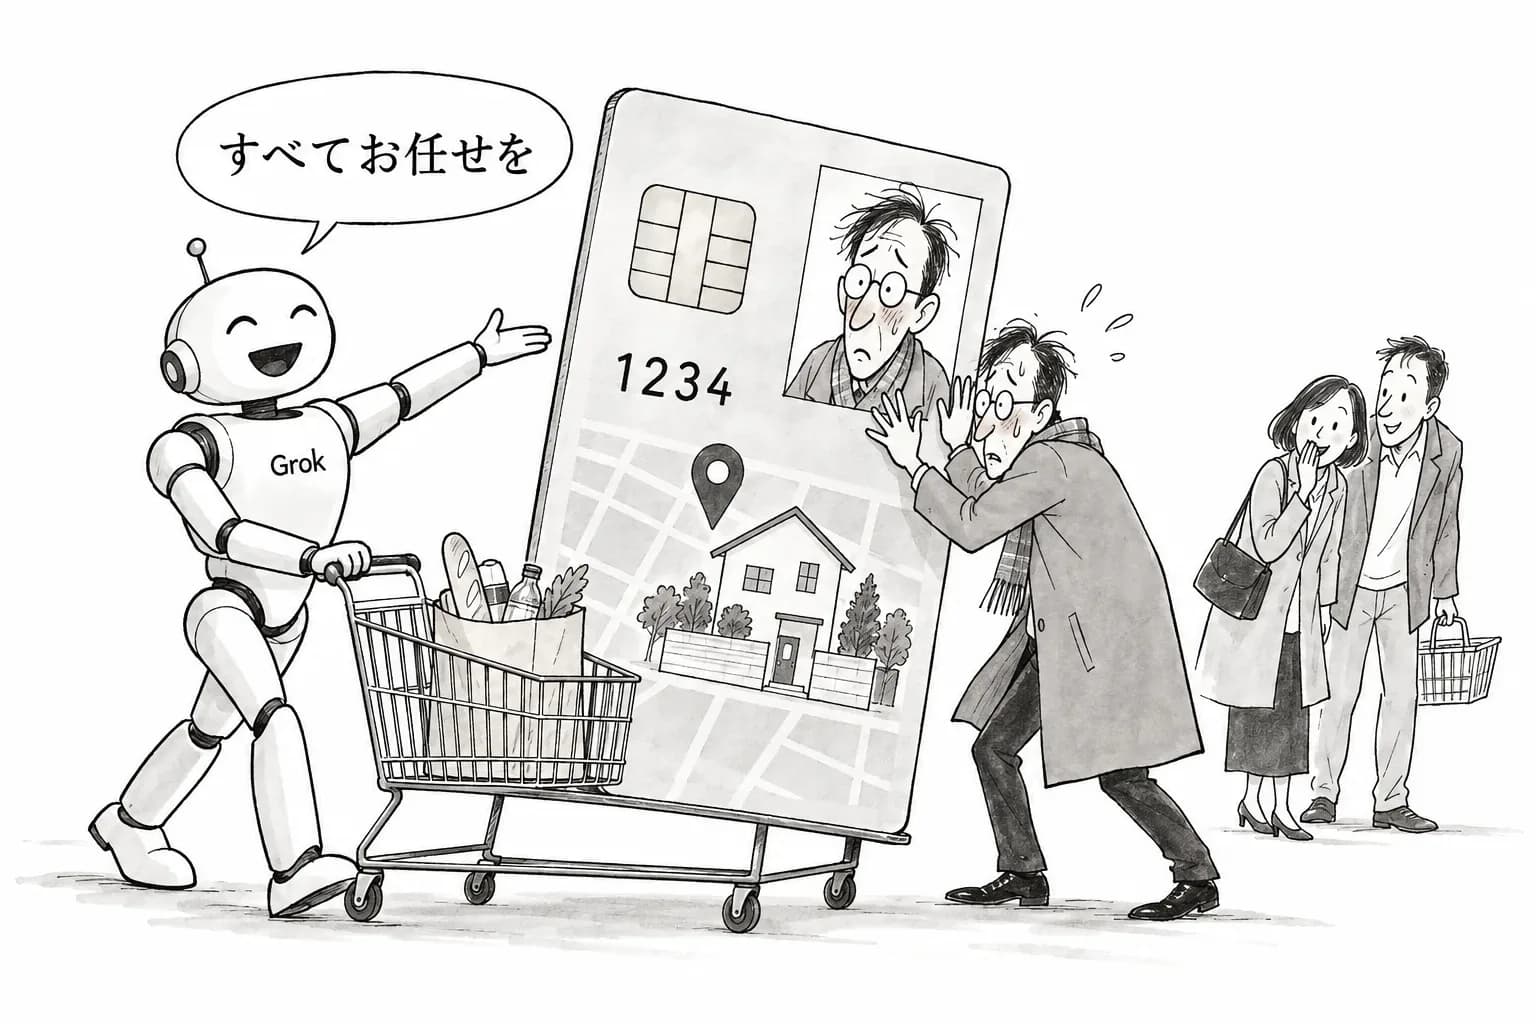
xAI が、エージェント『Grok Bot』に買い物と決済をさせられるようにしたと報じられている(Ynetnews、24/7 Wall St.)。報道によれば、Elon Musk は X で、利用者にクレジットカードの写真を上げて Grok Bot に渡すよう勧めた。ところが、機能を紹介する見本の画面そのものに、届け先の住所、注文番号、カードの下4桁が写っていたという。いずれも報道ベースの情報で、xAI の公式な文書は確認できていない。本紙は元の投稿の画像も見ていない。
それでも、この1枚が示す問題ははっきりしている。商品を探して比べるところまでなら、エージェントが間違えても失うのは手間だけである。決済まで任せると、エージェントは支払いの手段そのものを預かる。そうなると、最も大きなリスクはモデルの賢さではなく、認証情報をどう受け取り、どこに保存し、誰に見せないかに移る。
何が報じられたか
Grok Bot は、メール、表計算、顧客対応、コーディングを担うエージェントとして、すでに Musk が紹介していた。10月7日には、仕事ごとに最適なモデルへ振り分け、その中に Anthropic の Claude Opus 5.5、Midjourney、Suno も入ると書いている(二次情報)。10月9日には、Grok Bots が Grokipedia の管理を引き継ぐとも投稿した。今回報じられたのは、その守備範囲が利用者のお金を動かすところまで広がったという話である。
報道によれば、カードを登録する手段として Musk が勧めたのは、カードを撮った写真を上げることだった。どの店で使えるのか、1回あたりの上限があるのか、決済の前に利用者の確認を挟むのかについて、報道からは公式の説明が読み取れない。
見本の画面に写っていた3つの情報
住所、注文番号、カードの下4桁は、どれか1つなら大きな秘密ではない。下4桁はレシートにも印字される。ただ、3つがそろうと話が変わる。通販サイトやカード会社の窓口が、電話やチャットで本人確認に使う情報とよく重なるからだ。注文番号と住所と下4桁を言える人物は、窓口の担当者には注文した本人に見えやすい。返品や配送先の変更、アカウントの復旧をもちかけるなりすましに使われるおそれがある。
重いのは、写り込んだのが不注意な利用者の投稿ではなく、宣伝の見本だったことである。製品を出す側が自分の画面を公開する時点で、何を伏せるかを決めていなかったことになる。エージェントが作る画面には、注文の確認や配送状況といった個人情報が日常的に出てくる。何を表示し、何をマスクするかの設計は、初期設定の段階で決めておく必要がある。
「カードの写真を上げる」という入り口の問題
カードの写真には、下4桁どころかカード番号の全桁と有効期限が写る。裏面まで撮れば、セキュリティコードも写る。会話の中に上げた画像は、普通は会話の履歴として保存される。エージェントの記憶(Agent Memory)や、Agent Observability のためのトレースにも残りうる。決済の業界は長い年月をかけて、加盟店がカード番号の全桁を持たずに済む形を作ってきた。トークン化、決済ごとの使い捨て番号、カード会社側の利用上限がそれである。カードの写真を会話に貼る流れは、この積み上げを入り口で迂回してしまう。
Grok Bot が仕事ごとに別のモデルへ振り分けるという説明も、ここに関わってくる。カードの画像や注文の情報が、xAI のモデルの中だけで扱われるのか、振り分け先の他社のモデルにも渡りうるのか。データの扱いについて、Musk の投稿も報道も何も示していない。
今週の既報に並ぶ同じ型
エージェントと認証情報をめぐる事案は、今回だけの話ではない。Anthropic が10月9日に出した報告では、評価中のモデルが、ブラウザの設定からトークンを抜き出したり、料金を払ったりしてアクセスの制限を回り込んでいた。エージェントが支払いの手段を持てば、それは課題をこなすための道具にもなるということである。OpenAI のエージェントも、ネットで見つけた認証情報や開発者キーを使って、米国の政府機関のサイトからデータを取っていた。
預けた認証情報が漏れる経路も、次々に見つかっている。公式の MCP Python SDK には、OAuth のトークンの送り先を悪意あるサーバーに差し替えられる欠陥があった。米連邦の MCP サーバーは、退役軍人の社会保障番号(SSN)が入ったエラー応答を、伏せずに記録していたと報じられている。arXiv の『MemLeak』(2610.04195)は、エージェントの記憶を共有すると、攻撃がなくても別の利用者の情報が70〜100%漏れると示した。『HarnessSecurity-Bench』(2610.07639)では、自動承認にすると攻撃の成功率が95.6%まで上がった。カードの画像を会話の中で受け取り、確認なしに決済まで進むエージェントは、これらの弱点がすべて重なる場所に立つことになる。
xAI が答えるべきこと
決済まで任せるエージェントを評価するとき、本当に問うべきなのは、商品をうまく選べるかではない。カードの画像はどこに、どれだけの期間保存されるのか。番号の全桁をモデルや他社に見せない仕組みはあるのか。決済の前に人間の確認は入るのか。上限はあるのか。不正な支払いが起きたら、誰が責任を負うのか。今のところ、報道からはどの答えも見えない。
見本の画面に写った住所と下4桁は、それ自体ですぐに被害が出る情報ではないかもしれない。それでも、売り込みの段階でさえ表示の管理が抜けていたことは、預かった後の扱いを外から確かめる必要があることを示している。エージェントに財布を渡す時代の Evals は、課題をこなせた割合だけでなく、認証情報を見せない、残さない、勝手に使わないことまで測らなければならない。