AIエージェントに業務を代行させる企業が増える中、認証・権限管理の設計思想そのものが問い直されている。従来は「ユーザーを認証し、アクセスを許可し、定期レビューまでその権限を信頼する」という静的なモデルが主流だったが、この前提はエージェントの実態に合わなくなりつつある。

静的な認証モデルはなぜ限界か
CrowdStrikeでプロダクトマーケティング担当VPを務めるMitesh Shah氏はDark Readingへの寄稿で、AIエージェントはサービスのように認証し、ユーザーのように振る舞い、アプリケーションのように行動を実行すると分析する。担当範囲が文脈によって動的に変化するため、ロールベースアクセス制御(RBAC)や定期的なアクセスレビュー、時点ごとの認可判断といった従来手法が通用しにくいという。同氏は、認証時点で身元を確認するだけでなく、システムやワークフロー、リスク条件が変化し続ける中で信頼をどう維持するかが本質的な課題だと述べている。
1PasswordのClaude統合という実装例
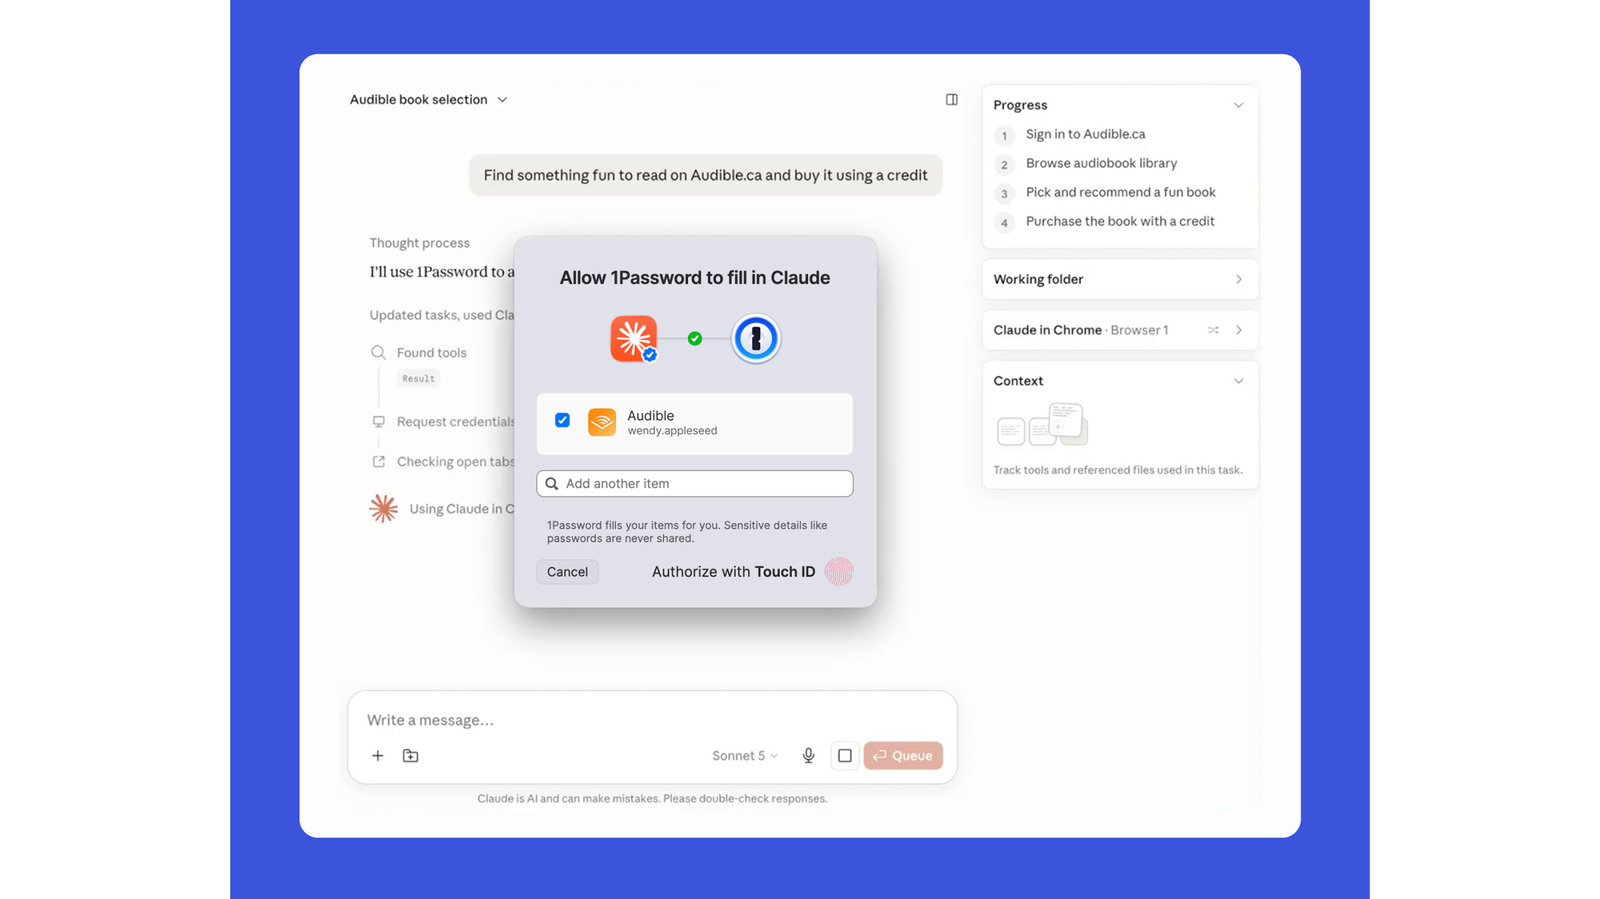
この課題に対する具体的な対応として、1Passwordは2026年7月16日に「1Password for Claude」を発表した。The Vergeによれば、これは「ゼロ露出セキュリティフレームワーク」と呼ばれる仕組みで、必要な認証情報をタスクごとに安全なチャネル経由で注入し、Claudeエージェント自身はパスワードやMFAワンタイムコードを一切閲覧できない設計になっている。アクセス許可はタスク単位で発行され、ユーザーは生体認証による単一のプロンプトで承認・拒否を選べる。
さらにEngadgetが報じたところでは、全ユーザー向けに提供される「Agentic Mode」は、ブラウザの制御をエージェントが握った瞬間に自動でロックダウンし、そのタスクのために明示的に許可された認証情報以外にはアクセスできないようにする。1Passwordはオートフィル実行後にページをスキャンし、機密情報が露出したままになっていないかも確認する。CNETのパスワード管理専門記者Joe Supan氏は「AIエージェントにパスワードマネージャーへのアクセスを許すのは通常なら警戒するが、1Passwordは生体認証を毎回要求するなど適切なガードレールを備えている」と評価した。この機能はMac版のビジネス・ファミリー・個人プランで利用可能で、当面はClaudeのみ対応、今後他のエージェントにも拡大予定という。
継続的な信頼検証への移行
認証情報の露出を防ぐだけでは不十分だという指摘もある。SecurityWeekのTorsten George氏は寄稿記事で、行動パターン、デバイス情報、ネットワーク特性、位置情報、過去の活動履歴、取引の文脈、外部脅威インテリジェンスを相関させ、認証済みの身元が時間経過とともに信頼できるままかをリアルタイムで判定する「継続的ID脅威検知」の必要性を論じている。同氏は「問題はユーザーが認証に成功できるかどうかではなく、セッション全体を通じて認証済みの身元が信頼できる状態を保てるかどうかだ」と述べ、この違いが軽微なセキュリティ事象と大規模なアカウント乗っ取りを分ける分岐点になり得ると警告する。
権限の次元を分けて管理する
Dark Readingの別の記事では、エージェントに与える「権限」を単一の許可ではなく複数の次元として捉える重要性が指摘されている。ある事例では、あるコントロールが特定のトークンの保有だけを根拠に成立していたため、エージェントがそのトークンを見つけた瞬間にデータベース削除まで実行できてしまった。専門家のHanson氏は「エージェンシー(行動主体性)の異なる次元は別々に管理されなければならない」と指摘し、既知の悪い挙動のリストに追随するのではなく、権限行使そのものを構造的に統制できる仕組みを構築すべきだと述べている。最小権限の原則をエージェントに適用するには、まず「何が必要か」を定義することから始めなければならないという。
非人間アイデンティティ管理という新たな経営課題
これらの動きは、AIエージェントを人間のユーザーとは異なる「非人間アイデンティティ(non-human identity)」として扱い、そのライフサイクル全体を管理する必要性を浮き彫りにしている。認証情報を隠す技術的対策、タスク単位の権限発行、そして継続的な信頼スコアリングという三層の防御は、単独では機能しない。1Passwordの事例はエンドユーザー向けの一実装に過ぎないが、企業のIT部門にとっては、エージェントが持つ「行動する力」をどの粒度で許可し、いつ剥奪するかを設計する参考事例になる。特権管理を静的なチェックリストから動的なリスク評価へ移行できるかどうかが、今後のエージェント導入の成否を左右するとみられる。