警察庁が2026年9月に公表した統計で、令和8年(2026年)上半期のランサムウェア被害報告は123件(ノーウェアランサム9件は別)だった。統計を取り始めた2020年下半期以降、半期として最多である。被害企業の約6割は中小企業で、業種では製造業が約3割を占める。
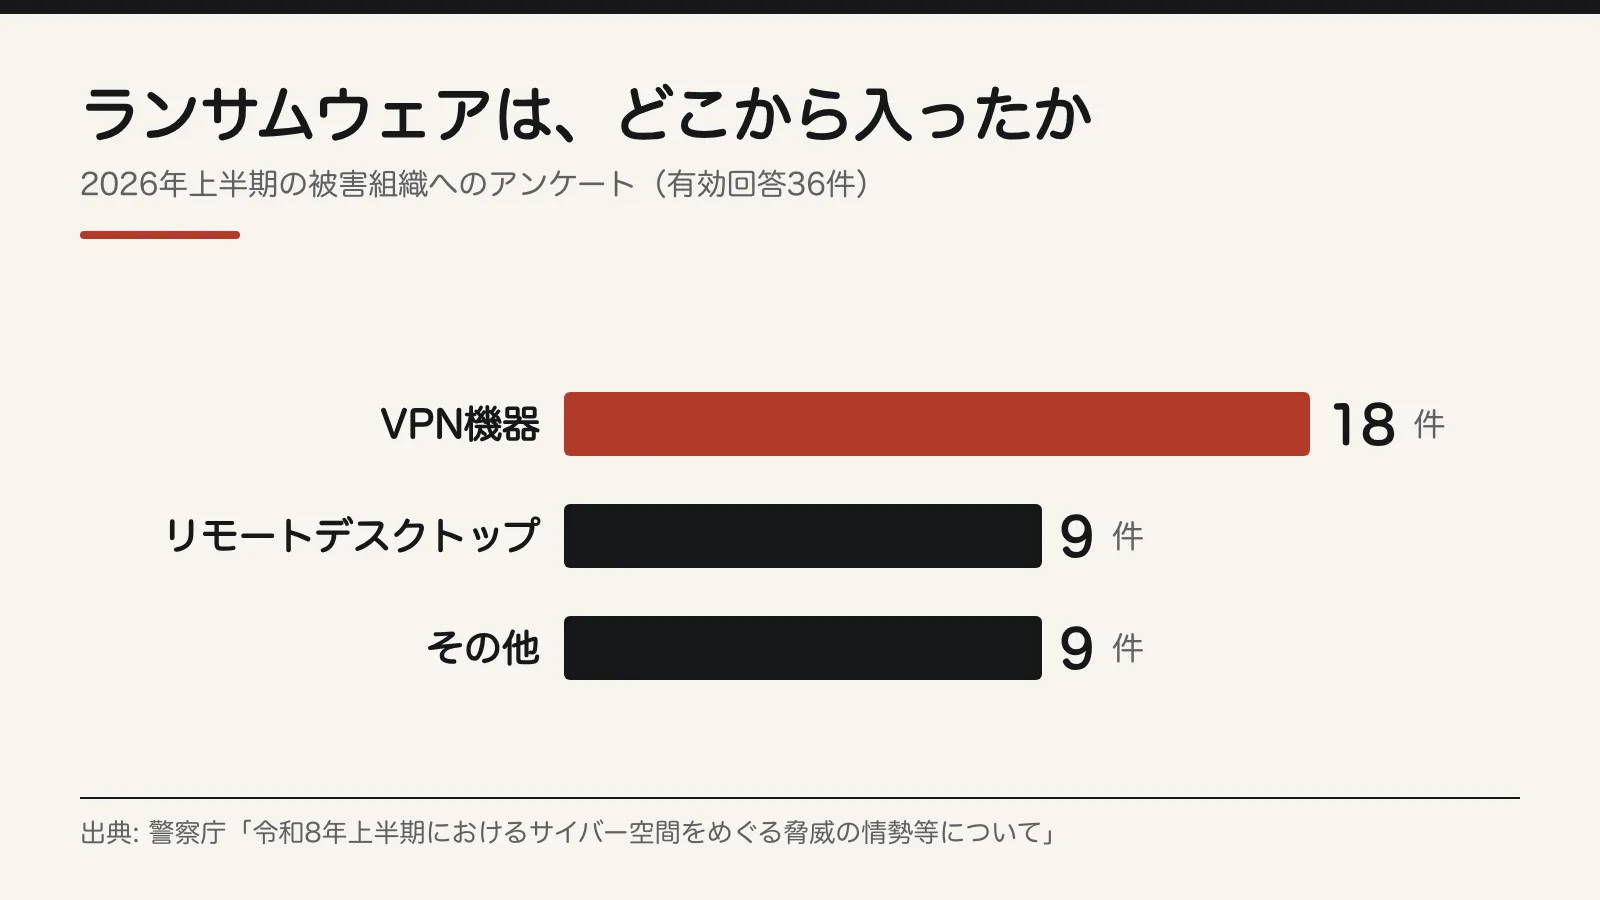
侵入経路を答えた36組織のうち、18組織がVPN機器から入られていた。連載「漏洩の手口と、いまできる守り」の第1回は、この入口になっているVPN・境界機器を扱う。前半で何が起きたかを数字と事例で示し、後半で今日やることと製品ごとの確認手順を並べる。
入口の半分はVPN機器、メールは少ない
警察庁の被害組織アンケート(有効回答36件)では、侵入経路はVPN機器18件、リモートデスクトップ9件、その他9件だった。次の図1は、その内訳を示す。
半期だけの偶然ではない。2021〜2025年の5年分(有効回答485件)を合わせても、VPN機器293件、リモートデスクトップ105件、不審メールやその添付ファイル24件、その他63件となる。
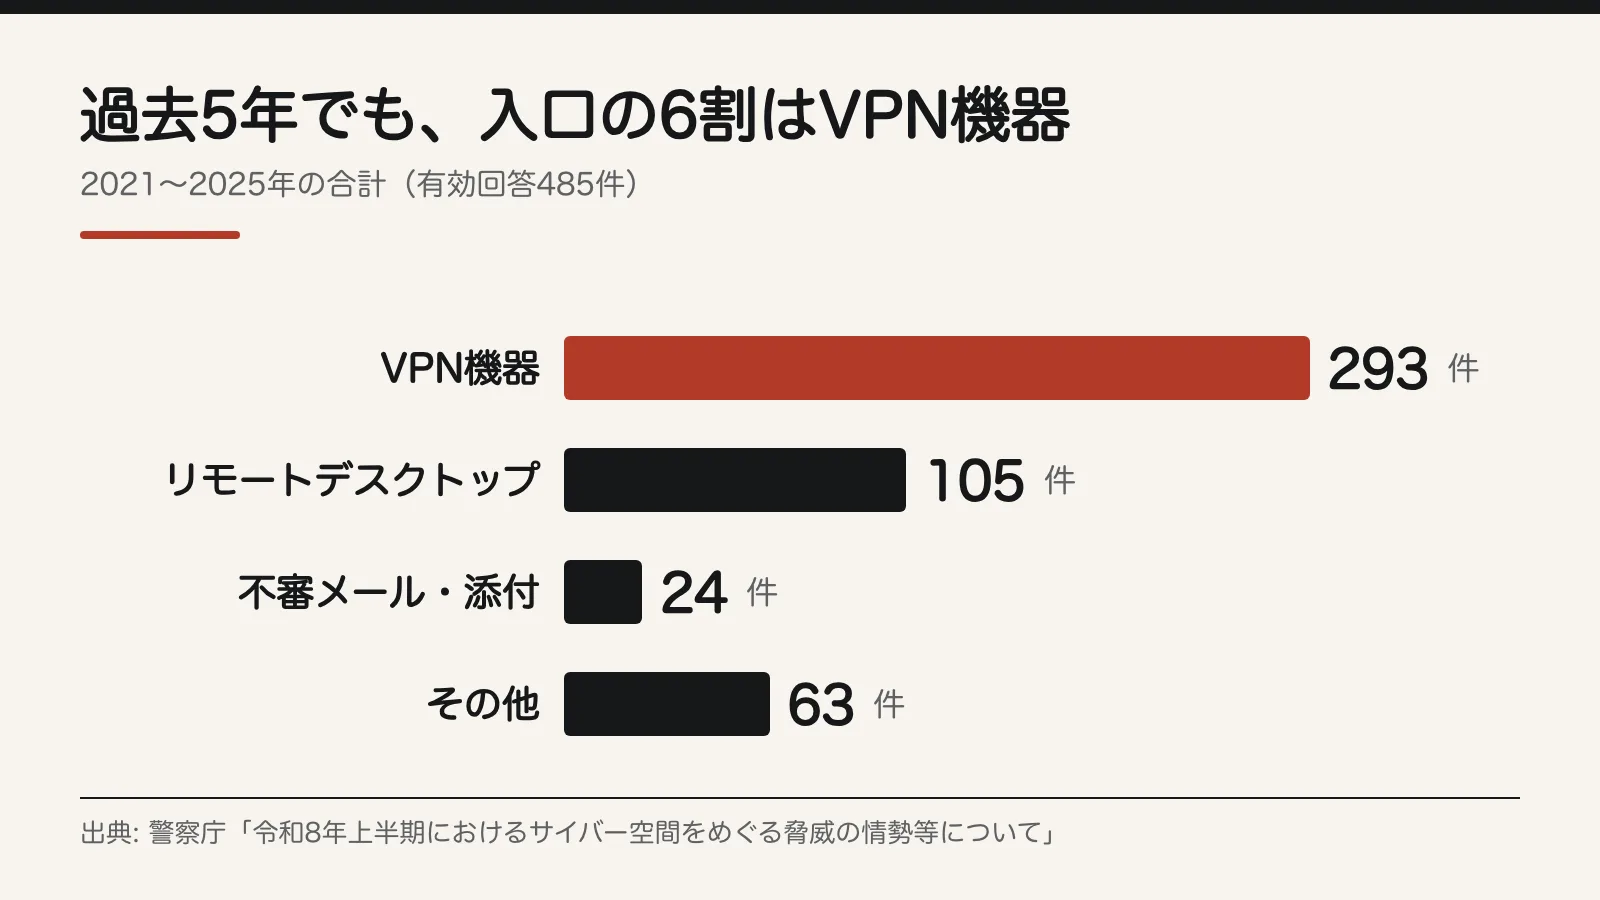
図2のとおり、5年で見ても入口の6割はVPN機器で、不審メールは485件中24件にとどまる。「メールの添付を開かない」より「インターネットに出ている機器を塞ぐ」ほうが効く、というのが統計の示すところだ。
攻撃者は、未修正のぜい弱性や漏えいした認証情報等を悪用して組織のネットワークへ侵入する。
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
警察庁によると、攻撃者は侵入後に管理者権限の奪取やセキュリティの無効化を試み、内部でデータとバックアップを物色し、データを持ち出してから暗号化する。復旧に総額1,000万円以上かかった組織は約6割、1か月未満で復旧できた組織は5割弱だった。
何をされたか — 国内2件、海外2件
両毛システムズ: VPNのアカウントを悪用された
自治体・企業のシステムを受託する両毛システムズの第3報(2026年9月25日)によると、2026年8月12日に外部の第三者が社内ネットワークに侵入した。8月14日に社内の死活監視で異常を検知して遮断し、外部専門機関の調査でランサムウェア攻撃と確認された。
外部の第三者がネットワーク接続機器(VPN)のアカウントを悪用し、社内ネットワークへ侵入
両毛システムズ「第3報」
営業情報・取引情報と、取引先の顧客・問い合わせ事業者・個人顧客・従業員の個人情報が漏えいしたおそれがある。委託元にも波及し、報道によれば大東ガス(約12.4万件の顧客情報を含む過去ファイル)や伊勢崎市(児童生徒3,789件のアカウント情報)などが影響を公表した。
アカウントがどう手に入ったのか(盗まれたのか、機器の問題か)と、多要素認証を使っていたかどうかは未公表である。
FortiBleed: ログイン情報が攻撃者のデータベースに
JPCERT/CCは2026年6月23日の注意喚起(JPCERT-AT-2026-0019)で、FortiGateなどFortinet製品のログイン情報が、攻撃者の運用するデータベースに194か国・86,644台以上分あるとされる件(SOCRadar)を取り上げた。JPCERT/CCは、国内企業に関連する情報が含まれていることを確認している。
Fortinetは、新しい脆弱性ではなく過去の侵害で得た情報の再利用が主因との見解を示す。ただし研究者は、今も有効な認証情報が残っている可能性を指摘している。
設定ファイルには管理者パスワードのハッシュが入っているため、設定ファイルを取られていると、機器に触れずに解読される恐れがある。侵害したFortiGateを経由して社内のWindowsドメイン認証(Kerberos・NTLM)の資格情報を盗み、解読した例も確認されている。VPN機器の対処だけでは終わらず、Active Directoryも見る必要がある。
Ivanti Connect Secure: CVE-2026-104935
米CISAは2026年10月13日、この脆弱性を悪用確認済みの一覧(KEV)に加えた。影響を受けるのは25.1.1.1以前、25.1.2.2以前、22.8R2.4以前である。報道によれば同じ攻撃者は別の欠陥2件も使っており、うちroot権限への昇格の欠陥は報道時点で修正版がない。
CISAは、Ivantiの改ざんチェックツール(Integrity Checker Tool)について、攻撃者のコマンドがメモリ上で動くため痕跡を見つけられないことがあるとしている。
may not detect evidence of exploitation of CVE-2026-104935
訳: CVE-2026-104935の悪用の痕跡を検出できない可能性がある
CISA、Ivanti Connect Secureに関するアラート(2026年10月13日)
Palo Alto Networks PAN-OS: CVE-2026-0322
Palo Alto Networksは2026年10月14日、PAN-OSの管理画面の欠陥を公表した(CVSS 4.0で8.6、悪用を確認)。管理画面に届くログイン済みの攻撃者が、ファイアウォール上でrootとしてコードを実行できる。対象はPA-Series・VM-Series・Panoramaで、Cloud NGFWとPrisma Accessは対象外、回避策は無い。
今日やること — すべての組織で(30分〜半日)
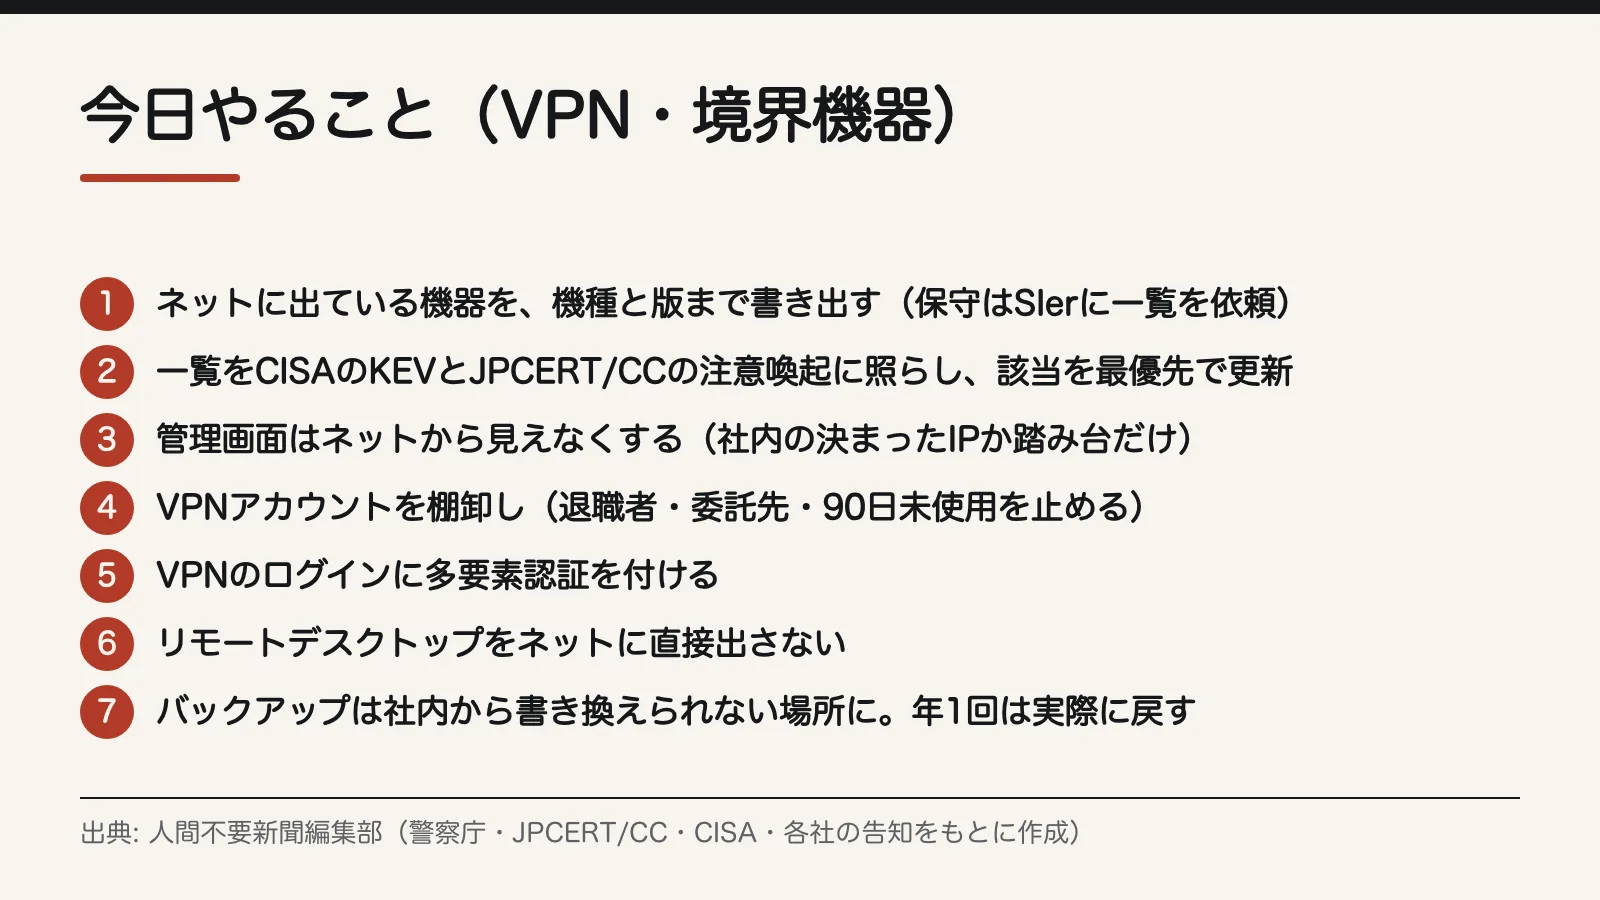
図4は、この節の6項目と、後の節で触れるバックアップの1項目をまとめたチェックリストだ。印刷して、終わったものから消していけばよい。
1. インターネットに出ている機器を書き出す
- 対象: VPN装置、ファイアウォール、リモートデスクトップ、リモート保守用の機器。
- 書く項目: メーカー、機種、ファームウェアの版。版まで書かないと次の照合ができない。
- 保守をSIerに任せている場合は、SIerに「機種と版の一覧をください」と依頼する。自社で把握していないことが多い。
2. 一覧をKEVとJPCERT/CCの注意喚起に照らす
- CISAのKEV(悪用確認済み脆弱性の一覧)と、JPCERT/CCの注意喚起に、自社の機種と版が載っていないか見る。
- KEVには実際に攻撃に使われたものだけが載る。該当があれば、その機器の更新を最優先にする。
- この記事の時点では、Ivanti Connect SecureのCVE-2026-104935がKEVに、FortiGateの件がJPCERT/CCの注意喚起に入っている。
3. 管理画面をインターネットから見えなくする
- PAN-OSの件は、管理画面に届くことが前提の欠陥だった。
- 管理画面へ接続できる元を、社内の決まったIPか踏み台1台だけに設定する。
- VPNの利用者向けの入口と、機器の管理画面は別物として扱い、管理画面の公開設定を個別に確認する。
4. VPNのアカウントを棚卸しする
- 両毛システムズの件は、VPNのアカウントが悪用された。
- 退職者・異動者・委託先・テスト用の不要なアカウントを止める。
- 90日ログインがないアカウントは止める。必要な人には申請してもらい、戻す。
5. VPNのログインに多要素認証を付ける
- パスワードだけのVPNは、FortiBleedのように漏えいした認証情報があれば、そのまま入られる。
- 委託先や保守業者のアカウントも例外にしない。
6. リモートデスクトップをインターネットに直接出さない
- 侵入経路の2番手で、上半期は36件中9件、過去5年は485件中105件だった。
- 手順1の一覧でリモートデスクトップが直接出ていたら、その公開を止める。
製品ごとの確認 — FortiGate・Ivanti・Palo Alto
FortiGateを使っている組織
JPCERT/CCの注意喚起にある確認手順を、そのまま順に進める。
- 管理画面の「System > Events > Messages」を「Config」で絞り、設定のエクスポート履歴を見る。管理者アカウントとREST APIアカウントの両方を確認する。
- 意図しない管理者アカウントが増えていないか確認する。例は「forticloud」「fortiuser」「fortinet-support」「fortinet-tech-support」。
- 正常時の設定と今の設定を比べる。
- Hudson RockとSOCRadarの検索で、自社の機器の情報が漏れていないか調べる。SIerが登録を代行している場合は、自社ドメインで出てこないことがある。
- FortiOSをPBKDF2対応の版に上げ、Fortinetの手順でPBKDF2を強制する。
- AD/LDAP連携用のアカウントをFortiGateに設定している場合は、そのアカウントが社内のADで不正に使われていないか、ドメインコントローラーのログを見る。
- 拠点間IPsec VPNを常時つないでいる場合は、相手側の機器の状況も確認する。自社に該当がなくても、相手側の侵害された機器から影響が及ぶ可能性がある。
パスワードを変えるだけでは足りない理由を、JPCERT/CCはこう書いている。
なお、管理者パスワードを再設定しても、既定では旧SHA256ハッシュがold-passwordに残存するため、過去に設定ファイルが取得されていた場合、オフラインクラックによる平文復元のリスクが残ります。
JPCERT/CC 注意喚起「JPCERT-AT-2026-0019」
Ivanti Connect Secureを使っている組織
- 25.1.1.1以前、25.1.2.2以前、22.8R2.4以前なら、Ivantiの告知に従って最新版に更新する。
- 改ざんチェックツールで異常なしと出ても、侵害されていないとは判断しない。侵害の有無の判断にはネットワークとメモリの調査が要る。
- root権限への昇格の欠陥は報道時点で修正版がないため、更新後もIvantiの告知を追い続ける。
侵害が疑われる場合は、CISAの推奨する次の手順で作り直す。
- 設定をバックアップする。
- 工場出荷状態に戻して最新版にする。仮想環境の場合は作り直す。
- 設定を戻す。
- ドメイン・管理者・ローカルの全アカウントのパスワードを再設定する。
- 保存されていた証明書を失効させ、再発行する。
- APIキーとライセンスサーバの資格情報を再設定する。
Palo Altoのファイアウォールを使っている組織
- 対象はPA-Series・VM-Series・Panorama。Cloud NGFWとPrisma Accessは対象外。
- 使っている系列に合わせて修正版へ上げる。12.2系は12.2.4。12.1系は12.1.4-h12・12.1.7-h8・12.1.10-h2。11.2系は11.2.4-h22・11.2.7-h21・11.2.10-h15・11.2.13-h3・11.2.16。11.1系・10.2系は告知の表で各系列のhotfixを確認する。
- 回避策は無い。すぐに上げられないなら、まず管理画面に届く接続元を、信頼できる内部のIPか踏み台1台に絞る。同社もこれをリスクを下げる方法として推奨している。
- 同社告知にある攻撃の試行に使われたIP(66.42.72.14 / 208.83.239.114 / 149.248.47.234)からの、管理画面へのアクセス履歴を確認する。
入られた後に被害を小さくする
入口を塞いでも、すでに入られている可能性は残る。警察庁の統計で、バックアップから復元できたかを答えた組織の結果が図3である。
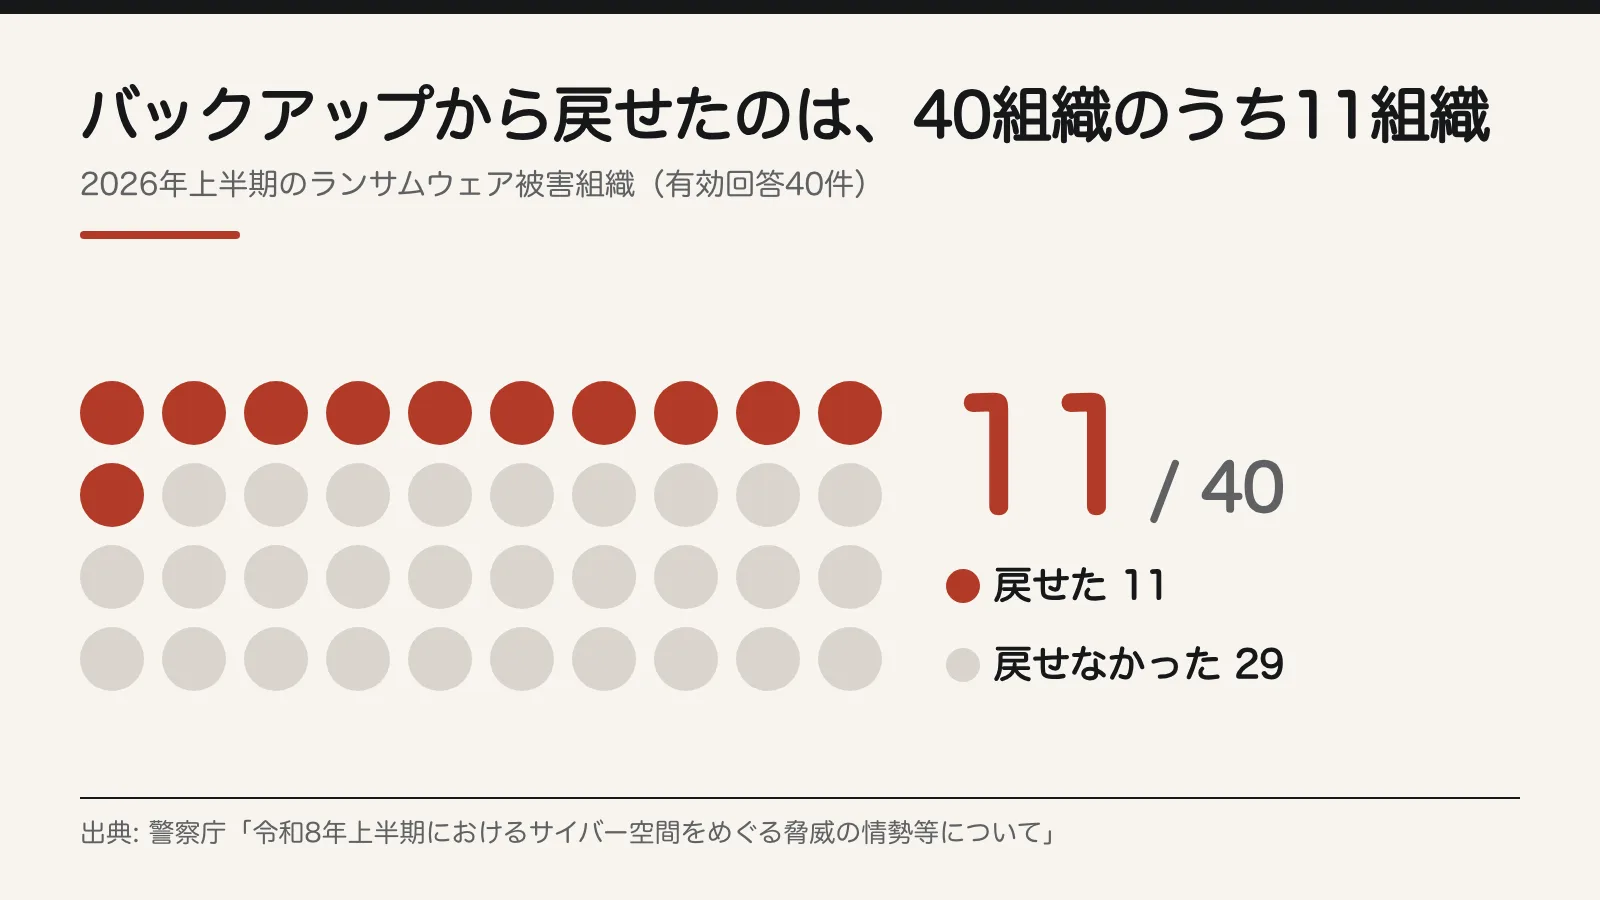
戻せたのは有効回答40件のうち11件だけで、29件、つまり7割強は戻せなかった。過去5年(2021〜2025年)でも547件中120件にとどまる。攻撃者はバックアップを先に探して壊す。
- バックアップは、社内ネットワークから書き換えられない場所に置く。具体的には、別のアカウント、別の事業者、書き換え不可の設定のいずれかにする。
- 戻せるか試す。年に1回は、バックアップから実際に1台を戻してみる。
- VPN機器が侵害された疑いがあるときは、機器だけで調査を終えない。FortiGateの例のように、ドメイン認証の資格情報が盗まれていることがあるため、ドメインコントローラーのログも確認する。
- 機器を作り直したら、その機器に保存されていた資格情報(アカウントのパスワード、証明書、APIキー)を入れ替える。CISAがIvantiの件で示した手順は、他の製品でも確認項目の一覧として使える。